CyberCrew、Red Hat公式CVEに脆弱性掲載 – 実践的セキュリティ診断で企業のDXを支援
情報システム担当者やDX推進担当者の皆様にとって、サイバーセキュリティは事業継続の生命線です。この度、サイバーセキュリティ支援サービスを提供するCyberCrewが、仮想環境で利用されるオープンソースソフトウェア「swtpm」に存在する脆弱性「CVE-2026-75900」を発見し、Red Hatの公式CVE(共通脆弱性識別子)情報に掲載されたことを発表しました。
この脆弱性発見は、同社が提供する企業向けセキュリティ診断サービスにおいて、より実践的で攻撃者視点に立った対策立案に役立てられています。本記事では、この脆弱性の詳細と、CyberCrewが提供するセキュリティサービスが企業のどのような課題を解決し、どのようなメリットをもたらすのかを解説します。
発見された脆弱性「CVE-2026-75900」の概要
今回Red Hatの公式CVE情報に掲載された「CVE-2026-75900」は、仮想環境でTPM(Trusted Platform Module:信頼できるプラットフォームモジュール)の機能を提供するオープンソースソフトウェア「swtpm」における、境界外読み取り(Out-of-bounds Read/CWE-125)の脆弱性です。
境界外読み取りとは、プログラムが割り当てられたメモリ領域の範囲外を読み取ってしまうセキュリティ上の問題で、情報漏洩やサービス停止につながる可能性があります。Red Hatによる技術分析では、「Red Hat Impact:Moderate(中程度)」、「CVSS v3.1 Base Score:6.1」と評価されています。
この脆弱性は、swtpmのバッファサイズ検証処理における実装上の問題に起因します。本来確認すべきデータ構造のサイズではなく、データ構造を参照するポインタのサイズを用いて長さが確認されていたため、必要なサイズより小さいデータが検証を通過し、メモリ領域の一部を範囲外まで読み取る可能性がありました。これにより、隣接するヒープ領域の一部が読み取られ、ログへ出力されることや、swtpmデーモンが異常終了する可能性が指摘されています。
Red Hatの公式CVE情報ページはこちらです:
CVE-2026-75900 – Red Hat Customer Portal
責任ある脆弱性開示とCyberCrewのセキュリティリサーチ
現代のIT環境は、OS、クラウド、コンテナ、Webサービスなど、幅広い領域でオープンソースソフトウェアが利用されています。そのため、一つのコンポーネントに脆弱性が存在すると、複数の製品やサービスに影響が及ぶ可能性があります。
このような背景から、脆弱性を発見した際には、攻撃に悪用されることなく、開発者や関係ベンダーと連携し、検証や修正を経てから情報を公開する「Responsible Disclosure(責任ある脆弱性開示)」という取り組みが重要視されています。CyberCrewは、このResponsible Disclosure活動を継続的に行い、発見した脆弱性を適切な手順で関係者へ報告しています。
同社はこれまでにも、国内外の企業・組織が公開する「Hall of Fame」への掲載や、CSIRT(Computer Security Incident Response Team)からの感謝状受領、海外ベンダーの公式Security Advisoryへの貢献者としての掲載など、多数の実績を重ねています。これらの活動を通じて蓄積された、攻撃者視点での深い知見が、企業向けセキュリティサービスへ還元されています。
CyberCrewのセキュリティサービス:知見を活かした実践的対策
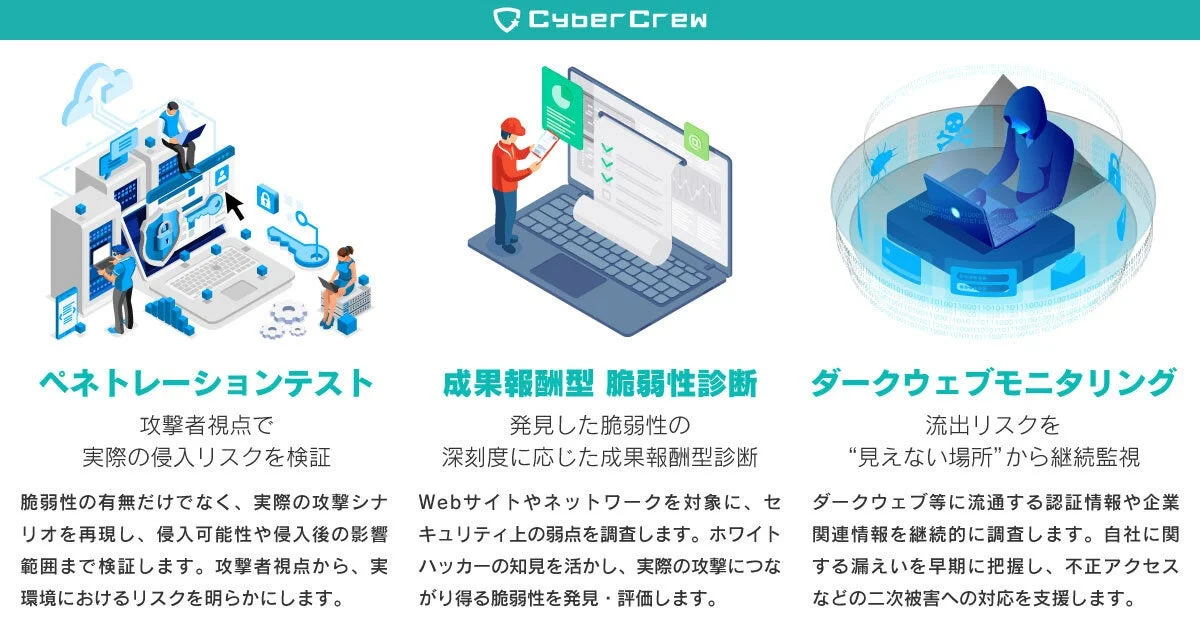
CyberCrewは、自社のホワイトハッカーによる脆弱性リサーチで得た知見を、企業が直面するサイバーセキュリティの課題解決に活用しています。主なサービスは以下の通りです。
-
ペネトレーションテスト:
実際の攻撃シナリオを再現し、侵入可能性や侵入後の影響範囲を検証します。脆弱性の有無だけでなく、実環境における侵入リスクを攻撃者視点で明らかにすることで、企業はより実践的な対策を講じることができます。 -
成果報酬型脆弱性診断:
Webサイトやネットワークを対象に、セキュリティ上の弱点を調査します。発見された脆弱性の深刻度に応じた成果報酬型のため、費用対効果を意識しながら効果的な診断が可能です。ホワイトハッカーの知見を活かし、実際の攻撃につながり得る脆弱性を発見・評価します。 -
ダークウェブモニタリング:
ダークウェブ等に流通する認証情報や企業関連情報を継続的に調査・監視します。自社に関する情報漏洩を早期に把握し、不正アクセスなどの二次被害への対応を支援します。 -
Redチーム演習:
攻撃側と防御側に分かれて行う実践的な演習を通じて、組織全体のサイバー防御能力を向上させます。
解決できる課題と導入メリット
これらのサービスは、以下のような課題を抱える企業に特に有効です。
-
自社のシステムやネットワークにどのような脆弱性が存在するか不明
-
実際のサイバー攻撃に対して、自社の防御体制がどの程度機能するか知りたい
-
情報漏洩のリスクを早期に検知し、被害を最小限に抑えたい
-
セキュリティ対策への投資効果を最大化したい
CyberCrewのサービスを導入することで、企業は自社のリスクを早期に把握し、攻撃者視点に基づいた実践的な対策を講じることが可能になります。これにより、情報漏洩やシステム停止といった重大なインシデントのリスクを低減し、DX推進を安全に進める基盤を強化できます。
対象企業規模、料金・提供形態、セキュリティ・連携
CyberCrewのサービスは、企業の規模や業種を問わず、幅広いニーズに対応可能です。特に、セキュリティの専門人材が不足している企業や、より高度なセキュリティ対策を求める企業に適しています。
料金や提供形態については、お客様の要件や診断対象に応じてカスタマイズされるため、詳細はお問い合わせください。同社は、攻撃者視点での検証を徹底しており、実環境での侵入リスクを明らかにするため、高いセキュリティレベルが期待できます。特定の外部システムとの連携については、個別のサービス内容によって異なりますので、ご相談ください。
導入・お問い合わせ方法
CyberCrewは今後も、Responsible Disclosureに基づく脆弱性の調査・報告活動を継続し、国内外の企業や開発者、セキュリティコミュニティ等と連携して、製品・サービスのセキュリティ向上に取り組んでいくとしています。リサーチ活動で得た知見を企業向けサービスへ還元することで、企業が自社のリスクを早期に把握し、適切な対策につなげられるよう支援していく方針です。
サイバーセキュリティに関するご相談や、サービスの導入をご検討の企業様は、以下よりお問い合わせください。
株式会社CyberCrew公式サイト:
https://cyber.spool.co.jp/
本件に関するお問い合わせ先:
株式会社CyberCrew 営業部 中川
Tel:03-6853-5823
E-mail:info@cybercrew.co.jp
お問い合わせフォーム:
https://cyber.spool.co.jp/contact/