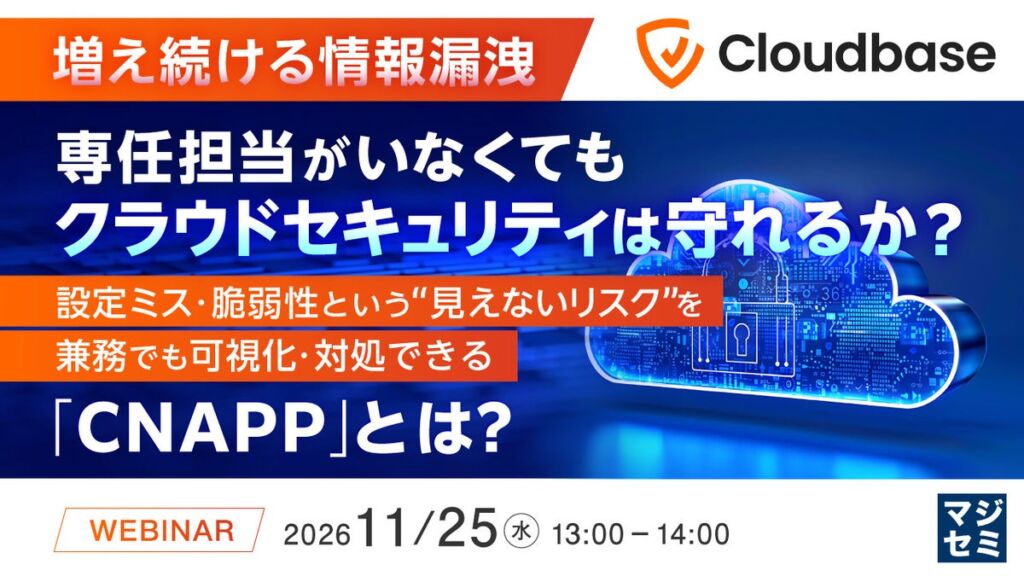
株式会社電通総研テクノロジーとCloudbase株式会社は、『増え続ける情報漏洩、専任担当がいなくてもクラウドセキュリティは守れるか?』をテーマにしたウェビナーを開催します。マジセミ株式会社が協力として参加します。複数のクラウドを併用する企業が抱えるセキュリティ管理の課題を取り上げ、限られた人手でもリスクの把握から対処、上席への報告までを進めるポイントを紹介する内容です。
マルチクラウド時代に増す管理の複雑さ
業務やシステムの要件に合わせて複数のクラウドを使い分ける企業では、環境ごとに異なる設定や権限を管理しなければなりません。利便性が高まる一方で、管理対象が増えるほどセキュリティ管理は複雑になります。個別の環境だけを確認していると、設定の不備などが残っていても、全社のどこにリスクがあるのかを見落とすおそれがあります。
情報漏洩が相次ぐなか、クラウド事業者側の対策だけに頼らず、利用企業が自ら点検することも欠かせません。複数クラウド全体の状況を継続的に把握し、重大なリスクへの対応につなげる取り組みが求められています。
全体像が見えず、対処も報告も滞る現場
クラウドごとに確認画面や管理方法が異なれば、リスク情報は分散し、全体像をつかむまでに時間がかかります。設定ミスや脆弱性を検知しても、その影響の大きさが分からなければ、どこから手を付けるべきか判断できません。限られた担当者が通常業務と並行して調査や修正を担う体制では、重大な問題への対処が後回しになりがちです。
加えて、リスクや対応の進捗を把握できたとしても、上席に説明するための情報整理や資料作成まで手が回らないケースがあります。検知した問題への対処も報告も進まないまま、リスクを抱え続けている企業もあります。
CNAPPによる可視化と優先順位付けを解説
ウェビナーでは、複数クラウドで求められる対策を整理したうえで、CNAPPが果たす役割を解説します。設定ミスや脆弱性を発見しても対処が進まない理由を掘り下げ、日本発のCNAPP「Cloudbase」を題材に、リスクを一元的に可視化し、重要度に応じて優先順位を付ける考え方を紹介します。
あわせて、次のような観点にも触れる予定です。
- 日本語の修正手順
- SOCアナリストによる運用支援
- 月次レポートを上席への報告に生かす視点
導入事例も交えながら、限られた人手でもリスクの把握から対処・報告までを進めるためのポイントが解説されます。
主催・共催/協力
- 主催・共催:株式会社電通総研テクノロジー、Cloudbase株式会社
- 協力:マジセミ株式会社
出典:マジセミ株式会社