PHP2Shellを機に、既知の脆弱性の「対応漏れ」を点検
株式会社エイチビーラボジャパン(HBLAB JAPAN、代表:グエン・フイ・タン)は2026年10月30日、既知の脆弱性への対応状況を確認するための「セキュリティ点検チェックリスト」を公開した。
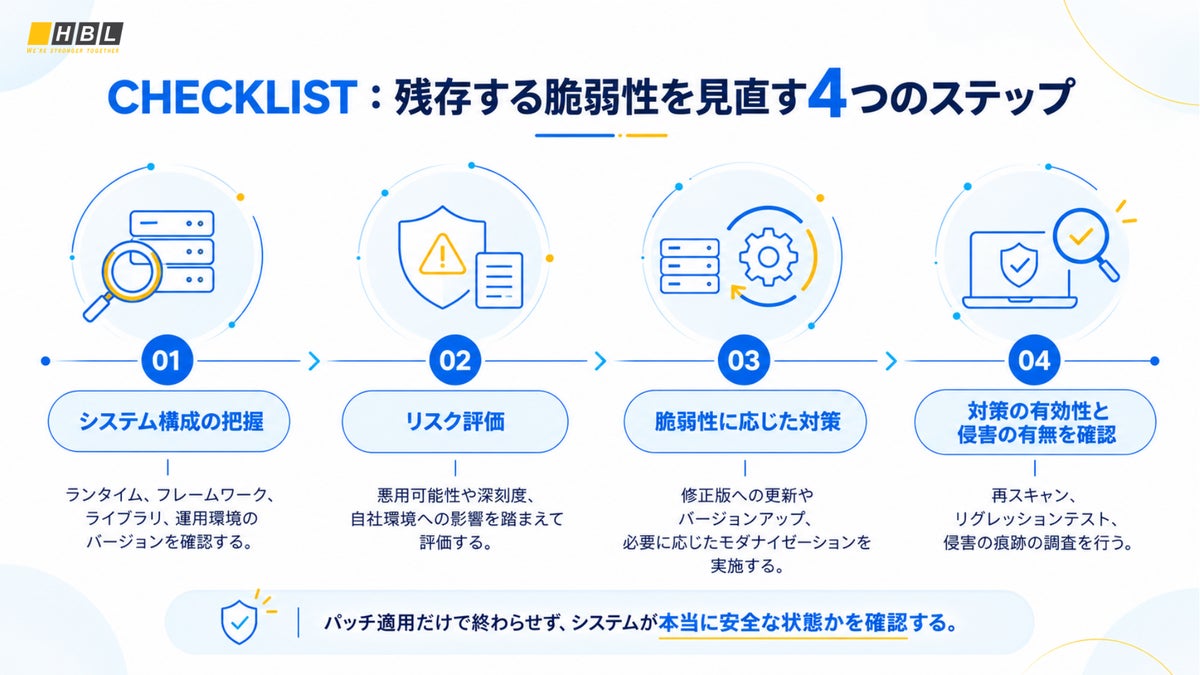
このチェックリストは、PHPの重大な脆弱性2件(CVE-2026-109618、CVE-2026-109619、通称「PHP2Shell」)をめぐる最新動向を踏まえて作成された。The PHP Groupは、この2件について2026年10月21日に修正版を公開している。チェックリストの対象はPHPに限らず、ランタイム、フレームワーク、ライブラリ、運用環境まで含む。既知の脆弱性が未対応のまま残っていないかを、4つのステップで確認する構成だ。
悪用の確認と旧バージョンの利用、相次ぐリスク要因
HBLAB JAPANは2026年10月23日、PHP2Shellのリスク評価に関する3つの基本原則と、アセスメントサービス「PHP2Shell Assessment」を発表していた。その後、脆弱性の悪用をめぐる新たな情報が次々と公表されている。10月26日には、米国サイバーセキュリティ・インフラセキュリティ庁(CISA)が、CVE-2026-109618とCVE-2026-109619を「Known Exploited Vulnerabilities(KEV)カタログ」に追加した。KEVカタログは、実際に悪用が確認された脆弱性をまとめたものだ。JPCERT/CCも注意喚起を更新した。悪用が成功するかどうかはPHPのバージョンや実行環境などの条件に左右されるとしたうえで、修正済みバージョンへの更新と侵害の有無の調査を推奨している。さらに、攻撃の痕跡が見つからない場合でも、攻撃を受けていないとは断定できないとしている。
10月28日には、CISAが2026年5月に公開されたLinuxカーネルの権限昇格の脆弱性(CVE-2026-46300)をKEVカタログに追加した。この脆弱性はPHP2Shellと組み合わせて悪用されていることが報告されている。PHPを介して侵入された後に権限を昇格され、root権限でコマンドを実行される攻撃につながるおそれがある。
サポートが終了した旧バージョンの利用も、引き続き課題となっている。W3Techsの2026年10月29日時点の調査データでは、PHPを使用するWebサイトの約34%がPHP 7系またはPHP 5系を利用している。どちらもPHPプロジェクトの公式サポートがすでに終了したバージョンだ。また、PHP 8.2も2026年12月31日にセキュリティサポートが終了する予定となっている。HBLAB JAPANは、新たに公表される脆弱性への対応に加え、既知の脆弱性の未対応や、サポート終了ソフトウェアの継続利用についても改めて確認する必要があるとしている。今回のチェックリストは、企業が自社システムの対策状況を確認できるよう公開したものだ。
既知の脆弱性への対応状況を確認する4つのステップ
チェックリストは、HBLAB JAPANが10月23日に示した3つの評価原則に基づいている。「稼働中のシステムの正確な把握」をステップ1、「脆弱性の深刻度と外部公開状況に応じた優先順位付け」をステップ2、「修正適用後の有効性確認」をステップ4の軸とし、実際の点検・対応に使えるよう4つのステップに整理した。
- ステップ1「対象範囲の特定」:稼働中のシステムを洗い出し、使用しているソフトウェアとそのバージョンを確認する。確認対象は次の4つ。
- ランタイム・言語実行環境:JDK、.NET、Python、Node.js、PHP、Goなど。サーバーやコンテナイメージごとにバージョンを確認する
- フレームワーク・ライブラリ:Spring、ASP.NET、Django、FastAPI、Express、Next.js、Laravelなど。直接依存だけでなく、推移的依存関係も確認する
- 運用環境:OS、Webサーバー、アプリケーションサーバー(Tomcat、IIS、Nginxなど)、ミドルウェア、各種設定
- 見落としやすいシステム:社内向けツール、ステージング環境、パッケージ製品など
確認した情報は、システムごとにSBOM(Software Bill of Materials:ソフトウェア部品表)などの形式で整理し、継続的に管理できる状態にすることが重要としている。
- ステップ2「悪用可能性と自社環境への影響の評価」:脆弱性が見つかった場合は、深刻度だけで判断しない。実際の悪用状況、攻撃の成立条件、インターネットへの公開状況、業務への影響を踏まえて、対応の優先順位を決める。考え方の一例は次のとおり。
- 深刻度が高い脆弱性(リモートコード実行、機密情報の漏えい、認証不要での悪用など)で、悪用が容易、または実証コード(PoC)が公開されている場合:最優先で対応する
- 深刻度が高い脆弱性で、悪用に特定の条件が必要な場合:影響範囲を確認し、早期に対応する
- 深刻度が比較的低い脆弱性で、悪用が容易、またはPoCが公開されている場合:計画的に対応する
- 深刻度が比較的低い脆弱性で、悪用に特定の条件が必要な場合:継続的に監視し、必要に応じて対応する
これはあくまで一般的な判断例で、実際の対応期限は悪用状況やシステムの公開範囲、業務への影響などに応じて個別に判断する必要があるとしている。特に、実際の悪用が確認されている脆弱性や、インターネットからアクセスできるシステムは、優先的な確認と対応が求められる。
- ステップ3「脆弱性が存在する箇所に応じた対策の実施」:必要な対策は、脆弱性がどこにあるかによって異なる。
- 言語・ランタイム(PHP2Shell、JDKやNode.js本体の脆弱性など):修正済みバージョンへの更新が基本。サポート終了(EOL)バージョンを使っている場合は、サポート対象バージョンへの移行を検討する
- フレームワーク・ライブラリ(Log4Shell、Spring4Shell、React2Shellなど):影響を受けるライブラリやフレームワークを更新し、互換性や既存機能への影響を確認する。旧式化が進んでいる場合は、モダナイゼーションも検討する
- OS・ミドルウェア・運用設定(サーバー設定、アクセス権限、ネットワーク設定など):ハードニング(セキュリティ設定の強化)、最小権限の原則の徹底、必要に応じたWAFの導入などを行う
- ステップ4「対策の有効性と侵害の有無の確認」:修正プログラムを適用した時点で対応が完了するわけではない。対策が有効に機能しているかに加え、修正前に攻撃を受けていなかったかも確認する。
- 再スキャン・再診断:脆弱性が解消されたかを確認する
- リグレッションテスト(回帰テスト):修正によって既存機能や業務処理に問題が出ていないかを確認する
- ログ・不審な挙動の調査:修正適用前の期間も含めて、侵害の痕跡を確認する
- 認証情報の見直し:漏えいの可能性がある場合は、パスワード、APIキー、各種シークレットを変更・再発行する
あわせて、WAFなどの緩和策は原則として脆弱性修正の代わりにはならず、製品ベンダーや開発元の案内に従って必要な修正を適用することが重要だとしている。また、ログに不審な痕跡が見つからなくても侵害がなかったことの保証にはならないため、必要に応じて継続的な監視や追加調査を行うことが重要だとしている。
5項目の簡易セルフチェックと無料相談
チェックリストには、自社システムの脆弱性管理状況を簡易的に確認するための5項目も用意されている。
- 稼働中のシステムで使用しているランタイムやフレームワークのバージョンを把握している
- 直接依存・推移的依存関係を含むソフトウェア構成情報を、SBOMなどで管理している
- サポート終了(EOL)バージョンの利用状況を把握し、必要な対応を進めている
- 依存ライブラリの脆弱性スキャンを、インシデント発生時だけでなく定期的に実施している
- 新たな脆弱性(CVE)が公表された際、影響を受けるシステムを速やかに特定できる
確認できていない項目がある場合は、その項目から優先的に現状を把握し、必要な対策を検討することを推奨している。
HBLAB JAPANは、脆弱性への対応状況やシステムの現状を確認し、アセスメントの対象範囲を検討するための個別無料相談も受け付けている。アセスメントサービスでは、システムごとのリスク評価と対応の優先順位付けを行う。そのうえで、初動対応から必要に応じたマイグレーション、長期的な運用・保守までを見据えた対応ロードマップを提案する。他社が開発したシステムも対象で、脆弱性の影響を受けているか判断できない段階から相談できる。
申し込みは、同社のお問い合わせフォームの「お問い合わせ内容」欄に「Assessment」と記入する。秘密保持契約(NDA)が未締結の場合は、必要に応じて業務開始前に締結する。すでに同社のサービスを利用している企業は、担当者へ直接問い合わせる形となる。