moomoo証券株式会社(本社:東京都渋谷区、代表取締役 社長代行:小島 譲)は、証券口座を狙った不正アクセスや不正取引への対策について、自社のセキュリティの取り組みと、利用者に求める対応をまとめて公表しました。同社によると、こうした不正の手口は、フィッシングサイトへの誘導、パスワードの使い回し、端末やAppleまたはGoogleのアカウントの不正利用などで、ますます巧妙になっています。
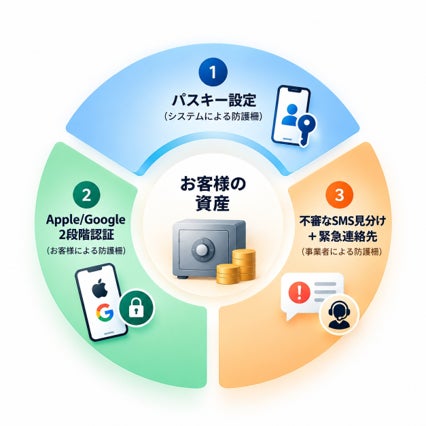
同社は、顧客の資産と個人情報の保護を重要な責務と位置づけています。そのうえで、24時間のシステム監視、不自然なログインや取引の検知、必要に応じた口座利用の制限など、不正利用の防止と早期対応を含む対策を組み合わせた「6つの防壁」に取り組んでいます。さらに、「システム」「お客様」「事業者」それぞれによる「3つの防護柵」で不正アクセスや不正取引を阻む「6×3防御体制」を実践しており、利用者にも内容を確認したうえでの対応を呼びかけています。
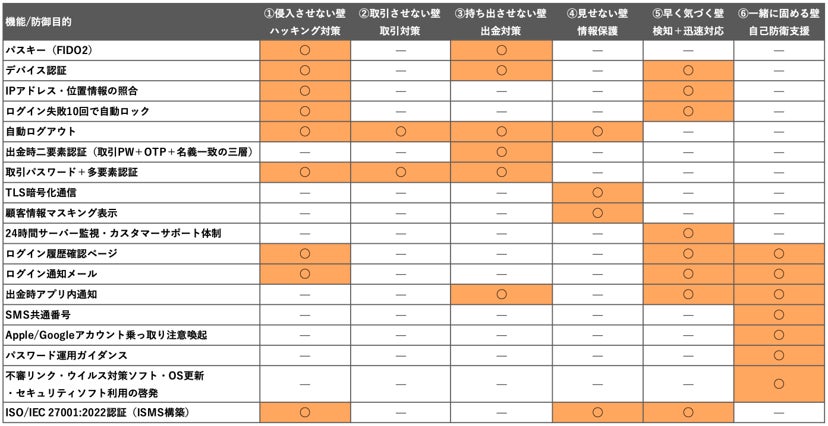
資産を守る「6つの防壁」とISO/IEC 27001認証
同社は資産を守るための対策を6つに分類しています。それぞれに対応する機能を組み合わせることで、より強固なセキュリティ対策としています。各分類が想定する脅威は次のとおりです。
- ハッキング対策:不正ログイン、アカウント乗っ取り、パスワード漏洩、フィッシング・マルウェアによる認証情報窃取
- 取引対策:乗っ取り後の不正な売買注文、相場操縦、本人の意図しない取引
- 出金対策:乗っ取り後の不正出金、出金先口座の不正変更、資金の外部持ち出し
- 情報保護:個人情報・資産情報・取引履歴等の機微情報の漏洩、不正閲覧、通信傍受
- 検知・対応:不正アクセスや不審な動きの早期発見、万が一の際の迅速な対応
- 自己防衛支援:フィッシング、偽SMS、偽LINE、偽広告、マルウェア感染、パスワードの脆弱性
また、同社は情報セキュリティマネジメントシステム(ISMS)の国際規格である「ISO/IEC 27001」の認証を取得しています。情報セキュリティに関するリスクを組織的かつ継続的に管理し、利用者が安心してサービスを使える環境づくりにも取り組んでいます。一方で同社は、不正アクセスのリスクをさらに下げるには、事業者側の対策だけでなく、利用者自身が認証情報や利用端末を守ることも重要だとしています。
システムによる防護柵:パスキーでログインパスワードを無効化
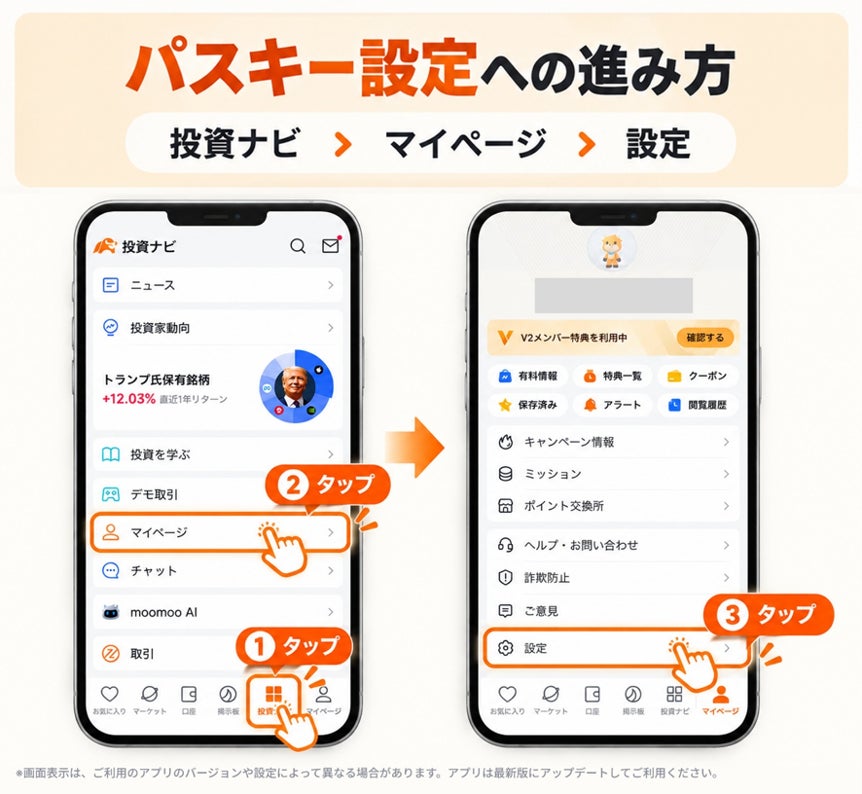
1つ目の防護柵として、同社はmoomooアプリでパスキー(FIDO2)を設定し、ログインパスワードを無効化するよう求めています。パスキーは、端末の生体認証や画面ロック等を利用する認証方式です。パスワードを入力しない認証方法に切り替えることで、偽サイト等にパスワードを入力してしまうことによる不正利用のリスクを抑えられます。
同社は2026年10月31日より、パスキー認証を段階的に必須化する予定です。必須化の前に、利用者が自分のタイミングで設定することを勧めています。設定の所要時間は約3分で、moomooアプリの「投資ナビ」>「マイページ」>「設定」>「パスワードとセキュリティ」>「パスキー」から設定できます。設定方法がわからない場合は、moomoo証券ストアでもサポートを受けられます。
利用者と事業者による防護柵:アカウント保護と正規連絡先の確認
2つ目の利用者による防護柵では、パスキーやパスワードを同期・管理しているAppleまたはGoogleのアカウントについて、2段階認証を有効にするよう求めています。これらのアカウントが不正に利用されると、クラウド上で同期されているパスキーやパスワード等が悪用されるおそれがあるためです。moomooのパスキー設定とあわせてこれらのアカウントも保護することで、より多層的な対策につながるとしています。
- Apple Accountの場合:「サインインとセキュリティ」から「2ファクタ認証」を有効にする
- Google アカウントの場合:「セキュリティ」から「2段階認証プロセス」を有効にする
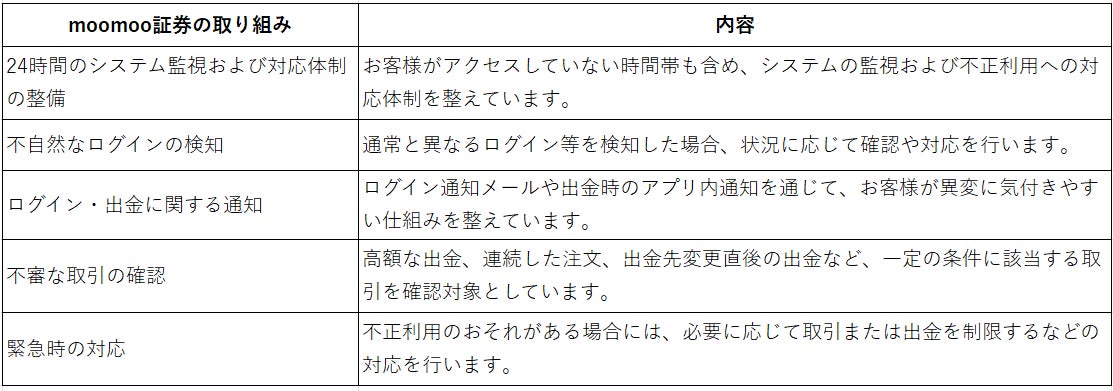
3つ目の事業者による防護柵として、同社はシステム監視、不自然なログイン・取引の確認、必要に応じた口座利用の制限などを行っています。あわせて、moomoo証券を装う偽SMSや偽サイトによる被害を防ぐため、正規の連絡先情報を案内しています。SMSやメールに記載されたリンクからはログインせず、moomooアプリか、あらかじめブックマークした公式サイトからアクセスするよう求めています。同社がSMSを送る際の送信元番号は次のとおりです。
- 00055473
- 0005990241
- 0005990231
同社が、メール、SMS、LINEまたは電話で、ログインパスワード、認証コード、秘密鍵(暗証番号やPINコード等)、その他の認証情報の提供を求めることはありません。ログイン通知や各種お知らせを送ることはありますが、それらの通知を通じて、パスワードや認証コード等の入力・返信・口頭での提供を求めることもないとしています。
不審な取引やログインに気付いた場合の連絡先
身に覚えのないログイン通知、注文、出金等に気付いた場合や、不審なメール・SMS・電話を受けた場合は、速やかに同社カスタマーサービスへ連絡するよう案内しています。必要に応じて、同社が取引内容の確認や口座利用の制限等の対応を行います。連絡先は固定電話からが0120-58-7133(通話料無料)、携帯電話からが03-6899-5668で、受付時間は平日8:30~17:00(土日祝日を除く)です。このほか、メールアドレス(clientservice@jp.moomoo.com)や、moomooアプリ内の「ヘルプ・お問い合わせ」からも問い合わせができます。
出典:moomoo証券株式会社