ランサムウェア攻撃の現状:バックアップ破壊と「環境寄生型」攻撃の脅威
ランサムウェア(身代金要求型マルウェア)によるサイバー攻撃は、もはやデータを暗号化して身代金を要求するだけではありません。Halcyon Japanが公開した2026年8月の「ROC STARレポート」は、攻撃者が暗号化の前に企業の復旧手段そのものを破壊する、より巧妙な手口が主流になっている現状を明らかにしました。
情報システム担当者やDX推進担当者の皆様にとって、この新たな脅威の実態と、それに対抗するための具体的な対策は喫緊の課題です。
攻撃者の新常識:暗号化の前に復旧手段を潰す
レポートで特に注目すべきは、攻撃者がデータ暗号化の前に、Windowsのバックアップ機能であるVSSAdmin(ボリュームシャドウコピーサービス管理ツール)を悪用して、復元用スナップショット(シャドウコピー)を消し去る動きが顕著になっていることです。
これは、企業がバックアップから自力で迅速に復旧できてしまえば、身代金を支払う理由がなくなるという攻撃者側の判断によるものです。暗号化は攻撃の「出口」であり、その前に復旧手段を潰しておくことで、身代金要求の成功率を高めようとしているのです。
実際に、8月の悪用ツールランキングでは、VSSAdmin/Shadow Copyが前月から2つ順位を上げ、15の組織で観測されました。この手口が広がっていることは、バックアップがあったとしても安全ではないという、企業にとって厳しい現実を突きつけています。
OS標準機能の悪用増加「環境寄生型」攻撃
VSSAdminの悪用増加の背景には、攻撃者が使うツールの変化があります。8月に観測されたアラートをカテゴリー別に集計すると、攻撃用のツールやリモート監視・管理(RMM)ツールの利用が減少する一方で、OSに標準搭載された正規の機能を悪用する「環境寄生型(Living off the Land:LOLBAS)」のアラートが前月比72.0%増となりました。
環境寄生型攻撃は、攻撃者がマルウェアなどの新しいツールを持ち込まず、OSに元からある正規のコマンドや機能をそのまま悪用する手法です。VSSAdminもこのカテゴリーに含まれます。実行されるのは正規のコマンドであるため、従来のマルウェア対策製品では検知が難しく、通常の運用作業と見分けがつきにくいのが特徴です。復旧手段を潰す作業が、防御側から最も見えにくい形で行われているのが現状といえるでしょう。
主要ランサムウェアグループの動向と「見えない脅威」
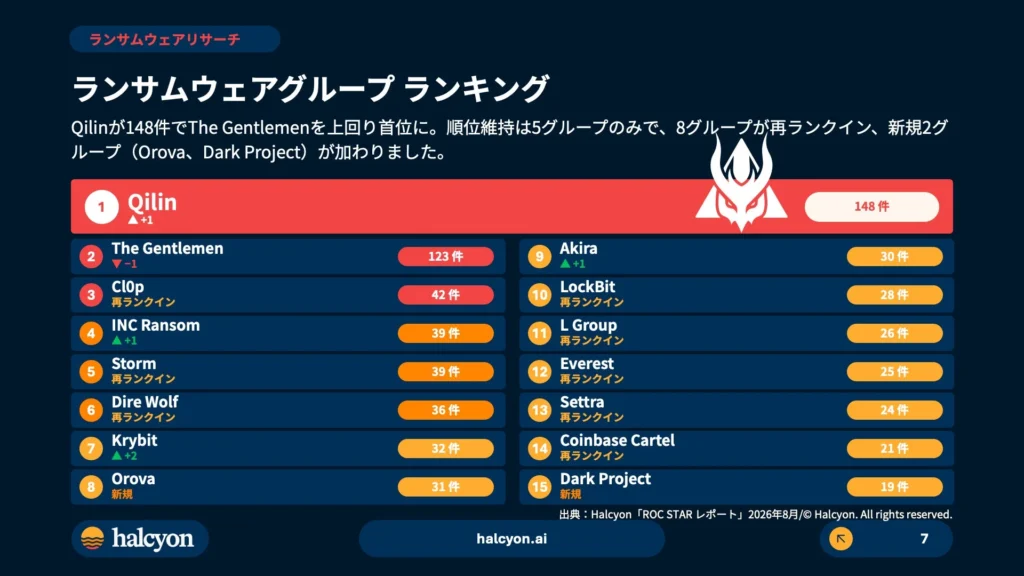
8月のグループ別攻撃件数ランキングでは、「Qilin(キリン)」が148件で首位に立ちました。6月・7月と首位だった「The Gentlemen(ザ・ジェントルメン)」は2位に後退しています。トップ15の顔ぶれは大きく入れ替わり、OrovaとDark Projectの2グループが新規に加わるなど、常に動向を注視する必要があります。
しかし、このランキングは世界全体の集計であり、日本企業にとっての危険度と必ずしも一致しません。例えば「ランサムハウス(RansomHouse)」は今月のトップ15には入っていませんが、Halcyonの観測では、同グループが公表した攻撃のうち米国企業を対象としたものは約40%にとどまり、ヨーロッパやアジア各国の企業も標的に含まれており、日本もその中にあります。ランキングに名前がないからといって、安全を意味するわけではないのです。
ランサムハウスの手口:正規の鍵で侵入し、仮想基盤を狙う
Halcyon Japanが開催したウェビナー「ランサムハウス(RansomHouse)とは何者か?日本企業が今取るべきランサムウェア対策」で語られた同グループの手口は、まさに8月の観測データと重なります。
ランサムハウスは、脆弱な扉をこじ開けるのではなく、イニシャルアクセスブローカー(不正アクセス経路を販売する業者)から、パッチの当たっていないVPNゲートウェイやリモートアクセス製品への入口を調達し、正規の鍵で侵入することが多いとされています。社内に入ってからは、情報システム部門が日常的に使う管理ツール(Active Directory、ネットワークスキャナなど)を悪用し、正規の操作に見せかけて活動します。ここでも新しいツールを持ち込まず、その場にあるものを使う「環境寄生型」と同じ発想が確認されています。
彼らの本命の標的は、VMware ESXiのような仮想基盤です。数十台から数百台の仮想サーバーが1つの基盤に乗っているため、これを乗っ取られれば数分でまとめて停止させられる可能性があります。記録に残る事案では、例外なく暗号化の前に数テラバイト規模のデータが持ち出されており、侵入から全社の暗号化までわずか1時間で完了したケースも報告されています。
Halcyonが提供する包括的なランサムウェア対策
このような巧妙化するランサムウェア攻撃に対し、Halcyonはランサムウェア耐性を高めることに特化した専用プラットフォームを提供しています。
Halcyonのデータによると、8月に観測された攻撃の98.3%を初期アクセスや偵察といった初期段階で阻止しています。データの破壊や暗号化に至る前に阻止できた割合は99.2%以上であり、攻撃を防いだことによる推定侵害コストの削減額は7,840万ドルを超えます。
Halcyonプラットフォームの特長と導入メリット
Halcyonのプラットフォームは、攻撃の準備段階から暗号化の直前まで、各段階に防御を張り巡らせます。多くの既存製品が見落としがちな「環境寄生型」のような手口も正確に捉え、阻止します。
-
事業継続性の確保:万一攻撃が突破された場合でも、数分で復旧を可能にし、事業への影響を最小限に抑えます。
-
既存セキュリティツールの限界を補完:既存のマルウェア対策やEDR(Endpoint Detection and Response)では検知が難しい巧妙な攻撃にも対応します。
-
専門家不在でも安心:24時間365日体制のROC(ランサムウェアオペレーションセンター)が初動対応を代行するため、身代金の支払いや業務中断のリスクを抑制できます。Halcyonプラットフォームをご利用のお客様は、ROCを追加料金なく利用できます。
対象企業規模と提供形態
Halcyonのランサムウェア対策は、業種や規模を問わず、すべての国内企業を対象としています。プラットフォームの提供と導入支援を本格化しており、パートナー経由での導入や、主要なクラウドプロバイダー経由での調達も可能です。
最新動向を深掘り:解説ウェビナーのご案内
Halcyon Japanは、本レポートの内容をさらに詳しく解説するオンラインセミナーを開催します。ROCが収集・分析した一次データに基づいた、2026年8月のランサムウェア動向に関する実践的な知見を得る貴重な機会です。
-
日時: 2026年9月18日(金)午前11:00〜
-
形式: オンライン
-
参加費: 無料
-
登壇者: 露木 正樹(Halcyon Japan株式会社 カントリーマネージャー)
お申し込みはこちらから:
https://www.halcyon.ai/jp/webinar/roc-star-report-aug-2026
まとめ:バックアップだけでは不十分、攻撃の初期段階での阻止が鍵
「バックアップさえ取っていれば事業は止まらない」という考えは、もはや通用しない時代です。攻撃者はその前提を理解した上で、暗号化の前に復旧手段を潰しに来ます。しかも、その手口はOSの正規機能を使う「環境寄生型」へと巧妙化し、防御側から見えにくい形で進行しています。
Halcyon Japanカントリーマネージャーの露木 正樹氏は、「私たちにとっての最後の砦が、暗号化の一歩手前で静かに外されている」と警鐘を鳴らし、対策として「バックアップをネットワークから切り離した場所に置くこと」と「そこへ手が伸びる前の段階で攻撃を止めること」の二つを挙げています。
Halcyonは、ランサムウェア攻撃の準備段階から暗号化の直前まで、多層的な防御を提供し、多くの製品が見落とす手口も捉えることで、企業が「バックアップはあったのに戻せなかった」という最悪の結末を迎えないよう支援しています。
詳細情報・お問い合わせ
ランサムウェア対策に関する詳細やご相談は、以下のHalcyon公式サイトよりお問い合わせください。
-
公式サイト: https://www.halcyon.ai/jp
また、ランサムハウスの手口についてさらに深く知りたい方は、以下のダイジェスト動画とブログもご参照ください。