
日本を狙うサイバー攻撃「#OpJapan」の脅威が再燃
サイバーセキュリティの世界的リーダーであるチェック・ポイント・ソフトウェア・テクノロジーズは、2022年から活動する親ロシア派ハクティビスト集団「NoName057(16)」による日本を標的としたDDoS攻撃キャンペーン「#OpJapan」に関する分析結果を発表しました。この攻撃キャンペーンは、日本のNATOとの協力関係の進展やウクライナ支援を主な動機としています。
NoName057(16)は、2026年2月中旬にも同様の攻撃を行っており、直近では8月24日に活動を再開しました。このキャンペーンには、NoName057(16)だけでなく、親パレスチナ派ハクティビストグループのDark Storm Teamなど、複数のハクティビスト(政治的・社会的な主張のためにサイバー攻撃を行う活動家)が連携して参加しています。このような連携は、各グループの知名度を相互に高め、統率された攻撃の印象を与える戦術として頻繁に見られます。

標的と攻撃手法の現状
NoName057(16)は、8月24日から30日にかけて日本の26組織に対し、66件の攻撃を実行したと主張しています。今回のキャンペーンの標的は、国や公共部門の組織(政府ポータル、省庁、市区町村・都道府県のサイト)から民間企業まで多岐にわたりますが、特に海運・物流企業が最も多く標的とされました。
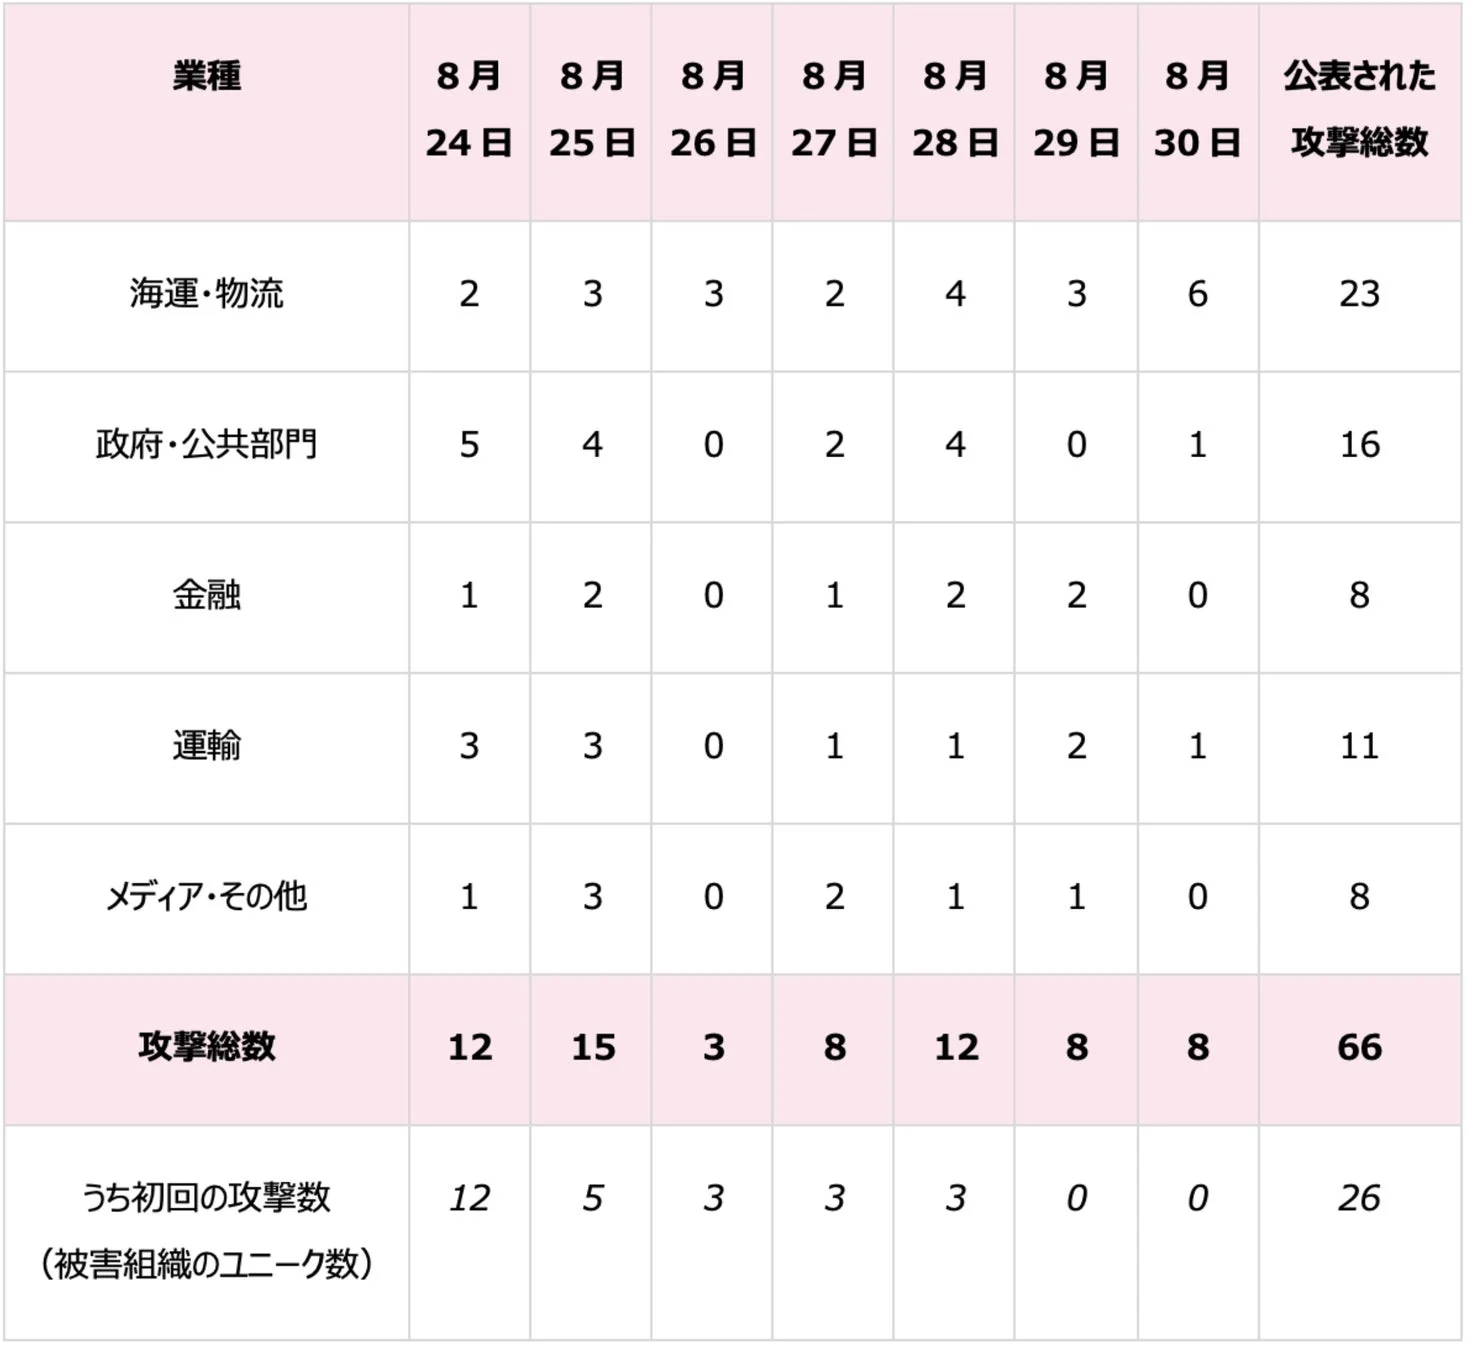
技術的には、このキャンペーンはDDoS攻撃(多数のコンピューターから標的のサーバーに大量のデータを送りつけ、サービスを停止させる攻撃)が中心です。単純な大量トラフィックの送信に加え、検索フォームやログインページなど、処理負荷の高いサイト機能に的を絞ったリクエストを組み合わせています。また、各リクエストの内容を変化させることで、トラフィックの自動フィルタリングを回避しようとする特徴も見られます。
これらのDDoS攻撃は、特定の脆弱性(セキュリティ上の弱点)を悪用するものではなく、象徴的・経済的に重要な業種や、一般に公開され特定しやすい組織が標的となる傾向があります。DDoS攻撃が大半を占める一方で、商業駐車場施設の映像監視システムに対する不正アクセスが1件主張されており、これは2月のキャンペーンで温浴施設の監視システムへのアクセスが主張されたケースと類似しています。これらは計画的な侵入ではなく、悪用可能な脆弱性が見つかった中小企業に対して行われた場当たり的なものとみられています。現時点では、データの窃取、Webサイトの改ざん、バックエンドの侵害は確認されていません。
情報システム担当者が取るべき具体的な対策
地政学的な動静や外交上の節目に合わせたサイバー攻撃のリスクが高まる中、情報システム担当者やDX推進担当者は以下の対策を講じることが推奨されます。
-
DDoS対策の徹底: インターネットに接続するすべてのドメインおよびサブドメイン、さらに本番以外の環境(UAT・テスト環境)でも、DDoS対策(クラウドスクラビング、CDN、レート制限/IPフィルタリング)が有効になっていることを確認してください。
-
クラウドスクラビング: DDoS攻撃などの不正なトラフィックをクラウド上でフィルタリングし、正規のトラフィックのみをサーバーに転送するサービスです。
-
CDN (Content Delivery Network): ウェブコンテンツを効率的に配信するための分散型サーバーネットワークで、DDoS対策としても有効です。
-
レート制限: ある期間内に特定のユーザーやIPアドレスからのリクエスト数を制限する仕組みです。
-
IPフィルタリング: 特定のIPアドレスからの通信を許可または拒否する設定です。
-
-
Webサーバーとリバースプロキシの厳格な設定: Webサーバーおよびリバースプロキシ(クライアントからのリクエストをWebサーバーに中継し、負荷分散やセキュリティ強化を行うサーバー)で、タイムアウト、同時接続数の上限、リクエスト処理に関するポリシーをより厳格に設定してください。これにより、Slowloris型のDoS攻撃(大量の低速かつ持続的なHTTPリクエストで接続枠を占有する攻撃)への防御に役立ちます。
-
処理負荷の高いエンドポイントへの対策: 検索・絞り込み検索ページ、フォーム送信、認証APIなどの処理負荷の高いエンドポイント(ネットワークに接続されている機器や特定の機能)に対して、特にキャッシュとレート制限を適用してください。
-
異常なアクセス急増の監視: トラフィックの多いエンドポイント(ログイン、検索、API)にレート制限を適用し、家庭用IPアドレス帯からの異常なアクセス急増を監視してください。これは、ボランティアノード型モデルのDDoS攻撃に特有の兆候です。
-
DDoS事象に備えたインシデント対応計画の整備: DDoS攻撃が発生した場合に備え、インシデント対応・情報発信の計画を整備し、顧客向けや一般公開サービスの停止に備えた一次対応の告知文も用意しておきましょう。
-
外部公開ポータルでのMFAと最小権限アクセスの適用: 外部に公開されたポータルでは、標準的なセキュリティ対策としてMFA(多要素認証)と最小権限アクセス(業務遂行に必要最小限の権限のみを与える原則)を適用してください。これにより、侵入後の二次的なリスクを抑制できます。
-
ビル管理システムやIoT機器のセキュリティ見直し: ビル管理システムやIoT機器(監視カメラ、駐車場、入退室管理プラットフォームなど)について、アクセス制御、初期設定のままの認証情報、インターネットへの露出状況を見直してください。
自組織のリスクを可視化・管理する「Check Point Exposure Management」
今回の「#OpJapan」のようなサイバー攻撃キャンペーンに関する脅威インテリジェンス(脅威に関する情報)は、セキュリティチームが自組織を狙う攻撃者やその活動を把握する上で不可欠です。
チェック・ポイントの「Agentic Exposure Validationスキャン」を利用すれば、自組織の環境でどのエクスポージャー(サイバー攻撃を受ける可能性のある脆弱性やリスク要因)が実際に悪用可能かを検証できます。
「Check Point Exposure Management」は、脅威インテリジェンス、エクスポージャーの優先順位付け、Agentic Exposure Validation、安全な修復を組み合わせることで、関連するリスクの特定から可視化、そして修復までを一貫して支援するソリューションです。これにより、セキュリティチームは関連するリスクを特定し、効果的な対策を講じることが可能になります。
脅威インテリジェンスを実際の対策につなげ、組織のセキュリティを強化しませんか。Check Point Exposure Managementの詳細については、上記リンクよりご確認ください。


