富士通株式会社は、サイバー攻撃などのインシデントが発生した際に、原因や被害範囲を迅速に把握できるよう支援するサービスを、2026年10月30日より国内で提供開始します。企業の初動対処や対応方針の意思決定を支えることが狙いです。サービスは、フロンティアAIを活用した脅威分析AIシステムによる調査・分析と、富士通のセキュリティ専門家による検証や対応支援を組み合わせて構成されています。
攻撃の高速化と、インシデント対応体制の課題
AI技術の発展によってサイバー攻撃のスピードが上がり、侵入から被害発生までの時間は短くなっています。企業には、被害を未然に防ぐ対策に加えて、インシデント発生時に事業への影響を最小限に抑え、迅速に対策と復旧を進めることが求められています。
インシデント発生後は、被害範囲や原因を早急に特定することが重要です。しかし、フォレンジック調査やマルウェア解析には高度な専門知識が必要で、調査にも一定の期間がかかります。そのため、初動対処や意思決定の遅れが課題となっています。さらに、サイバー攻撃に対応できる専門人材の確保や、いつ発生するかわからないインシデントに備えて常時対応できる体制を自社だけで維持することも容易ではありません。
脅威分析AIシステムが24時間365日、調査・解析を担う
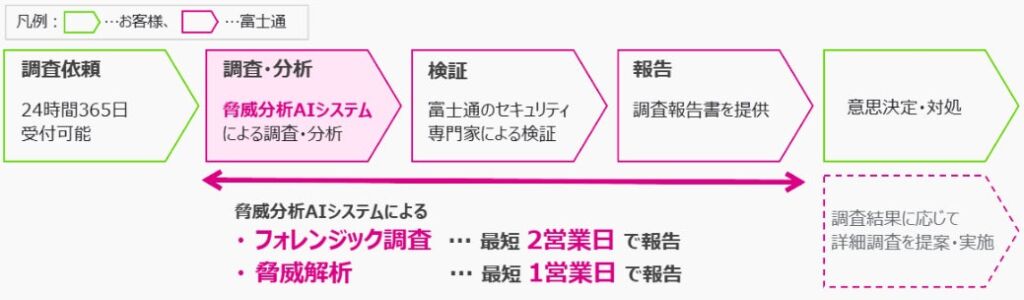
フロンティアAIを活用した脅威分析AIシステムでは、2つの機能を24時間365日利用できます。1つは、端末などのデータから侵入の痕跡や被害状況を調べるフォレンジック調査機能です。もう1つは、マルウェアや不審なURLなどを解析する脅威解析機能です。なお、フォレンジック調査とは、サイバー攻撃を受けた際に侵入経路や被害範囲を特定する調査で、端末やログに残された攻撃者の痕跡を発見・分析するものです。
専用ポータルへのアップロードで解析を開始
利用企業は、不審なファイルや調査対象端末のデータを同システムの専用ポータルにアップロードすることで、AIによる解析を開始できます。システムが侵入の痕跡や不審な挙動などを調査・分析し、その結果を富士通のセキュリティ専門家が検証します。必要に応じて、専門家が分析結果を補完します。
調査報告書は脅威解析で最短1営業日、フォレンジック調査で最短2営業日
専門家による検証を経て、侵入の痕跡や不審な挙動、推奨される対応策などをまとめた調査報告書が提供されます。調査依頼から報告書の提供までは、脅威解析が最短1営業日、フォレンジック調査が最短2営業日です。一度に複数件の調査をシステム経由で依頼した場合は、富士通のセキュリティ専門家がまず調査・分析結果を確認し、利用企業に連絡します。そのうえで対応の必要性や優先順位を判断し、必要な調査について報告書を提供します。
富士通は、従来専門家が行っていた調査・分析の一部を短時間で実施できるようにすることで、インシデント発生時の迅速な意思決定を支援するとしています。これにより、利用企業の事業継続とサイバーセキュリティの強化に貢献する考えです。
専門家による対応支援を組み込んだリテーナーサービス
このサービスはリテーナーサービスとして提供されます。AIシステムによる脅威の調査・分析と、インシデント発生時に富士通の専門家が行う対応策の提案や支援を組み合わせた形です。専門家による対応支援は一定時間まで基本料金に含まれており、必要に応じて追加することもできます。
AIシステムによる調査の結果、影響が広範囲に及ぶなどの理由で、専門家による詳細な調査や緊急対応が必要と判断される場合があります。その際は、富士通のインシデント対応チームが利用企業の状況を確認し、トリアージ調査やログ調査など最適な調査を行います。あわせて、被害の拡大防止や復旧に向けた対応策を提案・実施します。トリアージ調査とは、侵害の有無や概要を早期に確認し、深刻度や詳細調査の必要性を判断するための簡易調査です。
Cyber Security Nerve Centerのもとでサービスを強化
富士通は今後、サイバーセキュリティ戦略の中核となるバーチャル組織「Cyber Security Nerve Center」のもとで本サービスを強化し、AIとサイバーセキュリティの専門知見を組み合わせたインシデント対応の高度化を進める方針です。また、本サービスをはじめとする先進的なセキュリティサービスの提供を通じて、顧客のサイバーレジリエンス強化を支援していくとしています。
出典:富士通株式会社