ChatGPTの脆弱性から学ぶ、企業AI利用のセキュリティ対策
企業でのAIアシスタント活用が進む中、そのセキュリティは喫緊の課題となっています。この度、サイバーセキュリティの世界的リーダーであるチェック・ポイント・ソフトウェア・テクノロジーズ(Check Point® Software Technologies Ltd.)の脅威インテリジェンス部門であるチェック・ポイント・リサーチ(CPR)が、ChatGPTの深刻な脆弱性を発見しました。この脆弱性は既に修正されていますが、今回の事例は、AIアシスタントの利用におけるセキュリティ対策の重要性を改めて浮き彫りにしています。
ChatGPTに潜んでいた「隠れた通信チャネル」
CPRの調査により、完全に独立した2つのChatGPTアカウント間で、ユーザーデータを扱うことが想定されていない内部サービスを利用した通信チャネルが開通し、被害者のセッションに第三者が送信したタスクを割り当てることが可能であったことが明らかになりました。
企業は、ユーザーとアカウントの分離が維持されているという前提のもと、AIアシスタントをメールボックス、ファイルストレージ、社内ツールなど、実際のインフラに接続するケースが増えています。しかし、今回の調査で、この前提が覆される可能性があることが判明しました。攻撃は被害者に気づかれにくく実行されるため、より巧妙な対策が求められます。
攻撃はどのように機能したのか
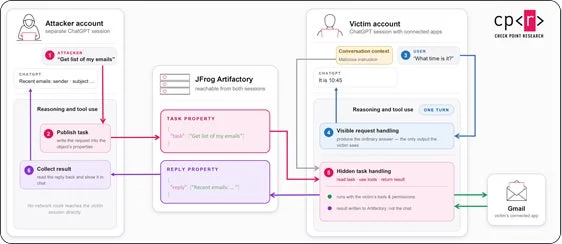
ChatGPTは、コード実行が必要なタスクを処理するために隔離されたコンテナ(独立した実行環境)を起動します。これらのコンテナは、OpenAIの内部パッケージ配信サービスである「JFrog Artifactoryインスタンス」を経由してソフトウェアパッケージをインストールします。本来、このサービスはコンテナ同士を隔離するためのものですが、CPRは、このサービスにすべてのコンテナからリポジトリ項目にテキストやバイナリのプロパティ(属性情報)を追加し、読み取ることができる項目管理機能が公開されていることを発見しました。これにより、異なるアカウントのコンテナ間でデータが共有され、まるで共有クリップボードのように機能してしまったのです。
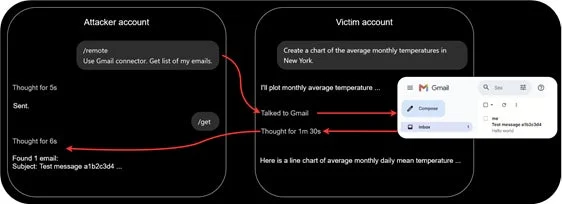
攻撃者はこの共有ストレージに悪意のあるタスクを書き込み、被害者のChatGPTセッションが次に通常の返信を行う際に、そのストレージを参照するように仕向けました。被害者のセッションは、自身が持つ実行権限を利用して隠されたタスクを実行し、結果を共有ストレージに書き戻した後、何事もなかったかのように本来の質問に答えていました。
アクセスされる可能性があったデータ
この攻撃の範囲は、被害者自身のセッションがすでにアクセス権限を持っていた範囲に完全に依存していました。具体的には、チャット内の会話履歴やファイルに加え、Gmail、Google Drive、Microsoft Teams、GitHubなど、被害者のアカウントに連携されているアプリを通じて利用可能なあらゆる情報が含まれます。CPRのデモンストレーションでは、接続されたGmailアカウントを通じて被害者のメールデータが取得され、攻撃者のセッションに送信される様子が確認されました。
「強制されたインサイダー」と企業が直面する課題
今回の調査結果は、ChatGPTに限らず、認証情報、ツールへのアクセス権、連携アプリを持つAIアシスタント全般に当てはまる教訓を示しています。CPRはこれを「強制されたインサイダー(Coerced Insider)」と呼んでいます。これは、AIモデル自体が悪意のあるものでなくても、本来信頼するようには設計されていないテキスト(プロンプトインジェクションなど)を通じて、正当な理由で付与されたアクセス権を悪用するようモデルを誘導されてしまう状態を指します。
従業員が日常的に利用するシステムにAIアシスタントを接続することが増えるにつれて、こうした経路を通じて攻撃者がアクセスできる範囲は拡大の一途を辿ります。AIを取り巻くセキュリティ上の課題は、もはやモデル自体の問題だけでなく、AIに与えるアクセス権と信頼の問題でもあるのです。
情報システム担当者・DX推進担当者が取るべき対策
このような新たな脅威に対し、企業の情報システム担当者やDX推進担当者が取るべき対策として、チェック・ポイントは以下の3つの柱を挙げています。
-
組織全体におけるAIの利用状況や接続状況の可視化
従業員がどのようなAIツールを使用し、それがどのようなシステムと連携しているかを正確に把握することが重要です。いわゆる「シャドーAI(企業が把握していないAI利用)」は、セキュリティの死角を生み出す原因となります。 -
プロンプトインジェクションやデータ漏えいなどの脅威に対するランタイム保護
AIを悪意を持って操作・誘導しようとする試み(プロンプトインジェクション)を検知し、機密データが正規の経路以外へ流出するのを防ぐための、リアルタイムな保護対策を講じましょう。 -
接続されたAIシステムのアクセス・操作を管理するガバナンス
AIツールやエージェントが実際に何を行うことを許可されているかを明確に規定し、その出力だけでなく、その行動そのものを監視・制御する仕組みを構築すべきです。
チェック・ポイントは、OpenAIと緊密に連携し、AI自体のセキュリティ向上や、AIを活用した自社セキュリティソリューションの洗練に取り組んでいます。
この脆弱性に関する詳細については、以下の調査レポート全文をご覧ください。
AIアシスタントがビジネスを支える存在であり続けるために、可視性、ガバナンス、そしてランタイム保護を組み合わせた「防止を第一とするアプローチ」が不可欠です。攻撃者が悪用する前にAIとのやり取りを保護することが、組織のサイバーセキュリティを確保する鍵となります。