Microsoft 365運用に潜む「見えないリスク」の実態
企業の業務基盤として広く普及しているMicrosoft 365ですが、その複雑な機能ゆえにセキュリティ運用に不安を抱える担当者は少なくありません。株式会社テクノルがMicrosoft 365のセキュリティ運用に関わる情報システム担当者・総務担当者1,011人を対象に行った調査から、多くの企業が抱える課題が浮き彫りになりました。
約9割が「管理できている」と過信、しかし約半数は設定変更に気づけない
調査では、「現在のMicrosoft 365の設定状態は、自社のセキュリティ規定(内部統制)通りに正しく維持されていると思うか」という問いに対し、約9割が「十分維持できている」(22.0%)または「ある程度維持できている」(63.5%)と回答しました。
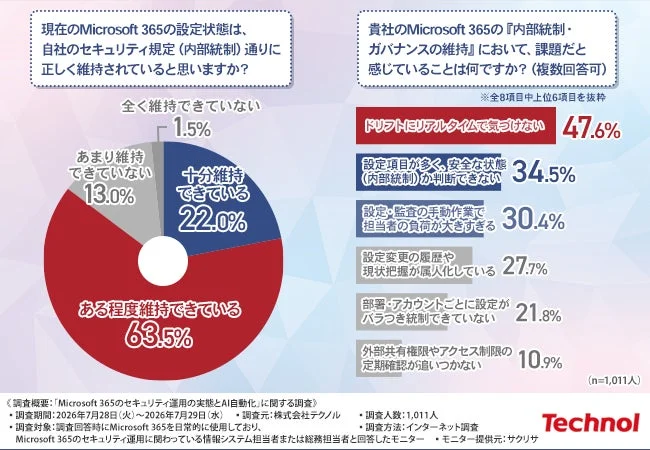
しかしその一方で、「貴社のMicrosoft 365の『内部統制・ガバナンスの維持』において感じる課題」として最も多かったのは「ドリフト(意図しない設定の変更・乖離)が発生しても、リアルタイムで気づける仕組みがない」(47.6%)でした。この結果は、担当者の認識と実際の管理状況との間にギャップが存在し、気づかないうちにセキュリティリスクが生じている現状を示唆しています。
週に数時間を費やす手動確認と、実際に発生するトラブル
多くの企業が、Microsoft 365のセキュリティや社内規定の遵守において「アクセス権限や外部共有設定の定期的な手動監査・見直し」(57.7%)や「設定変更時の申請・承認プロセスの義務化」(48.5%)など、人の手による運用管理を中心にセキュリティを確保していることが明らかになりました。
この手動運用は、担当者の大きな負担となっています。Microsoft 365が「社内規定通りの安全な設定」に保たれているかの確認や維持に、週あたり「1時間~3時間未満」を費やす担当者が42.5%と最も多く、週に「3時間以上」を割いている企業が4割以上に上ります。
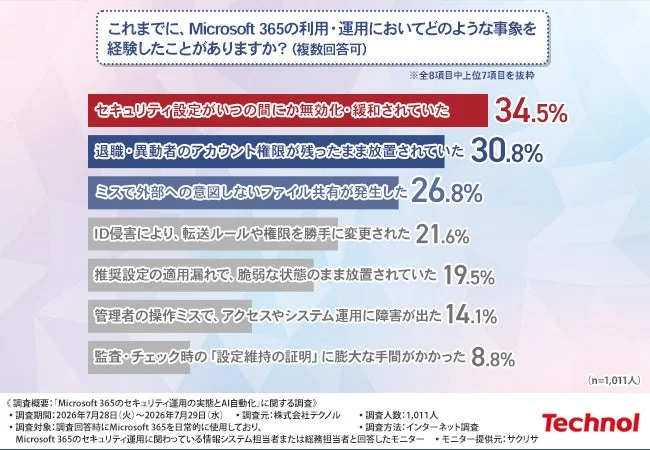
実際に経験した事象としては、「セキュリティ設定(多要素認証やアクセス制限など)が、いつの間にか無効化・緩和されていた」(34.5%)、「退職者や異動者のアカウント権限が残ったままになっており、設定の不備が生じていた」(30.8%)などが上位を占めています。具体的な事例では、機密情報の流出や外部からの不正アクセスといった実害も報告されており、手動運用による「見落とし」が重大なインシデントにつながるリスクが浮き彫りになっています。
トラブル発生時の長時間残業と復旧の困難さ
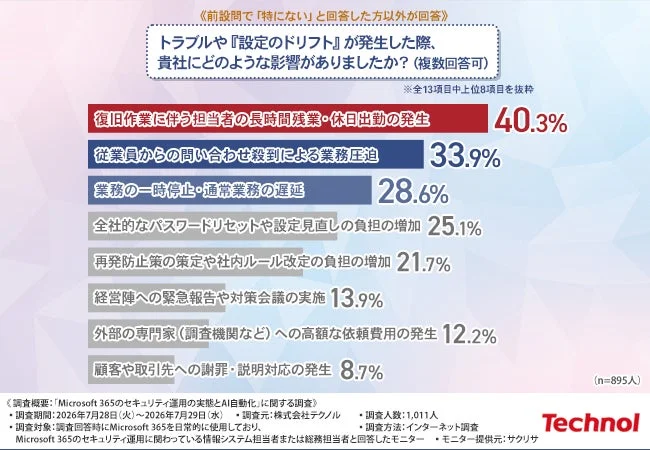
トラブルや設定のドリフトが発生した場合、最も多い影響は「復旧作業に伴う担当者の長時間残業・休日出勤の発生」(40.3%)でした。さらに、「従業員からの問い合わせ殺到による業務圧迫」(33.9%)や「業務の一時停止・通常業務の遅延」(28.6%)も発生しており、インシデントが組織全体に与える影響の大きさがうかがえます。
Microsoft 365でID侵害(アカウントが不正に利用されること)や設定のドリフトの疑いが発生した場合、不備のある設定を特定し、元の安全な状態に復旧するまでに「1時間以上」を要する企業が約6割に上ります。
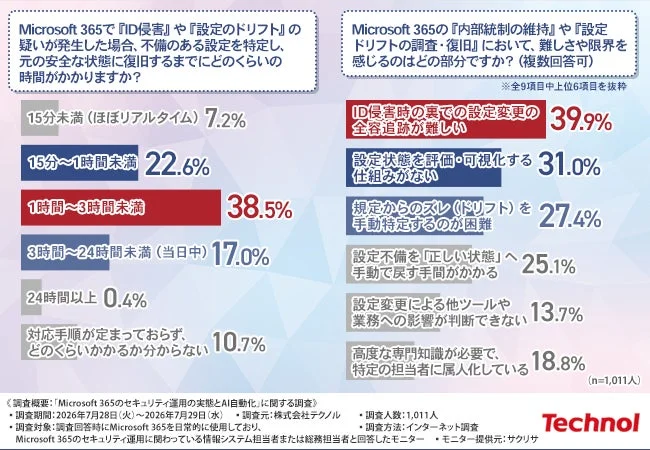
復旧作業の難しさや限界を感じる点としては、「ID侵害時に、攻撃者が『裏でどのような設定変更(転送ルールや権限追加等)をしたか』の全容追跡が難しい」(39.9%)が最も多く挙げられました。現在のMicrosoft 365全体の設定状態が「安全なのか危険なのか」を客観的に評価(可視化)する仕組みがないこと(31.0%)も、復旧を阻む要因となっています。
課題解決への道筋:AIと自動化がもたらす変革
手動運用による限界が明らかになる中で、現場からはAIと自動化による解決策への期待が高まっています。ソリューションに期待する効果として最も多かったのは、「ID侵害が発生しても、設定変更による二次被害(情報漏洩やアクセス権拡大)を自動で防げること」(45.8%)でした。次いで「勝手に変更された設定(ドリフト)や設定ミスを検知し、自動で社内規定通りの安全な状態へ復旧(補正)できること」(34.7%)が挙げられています。
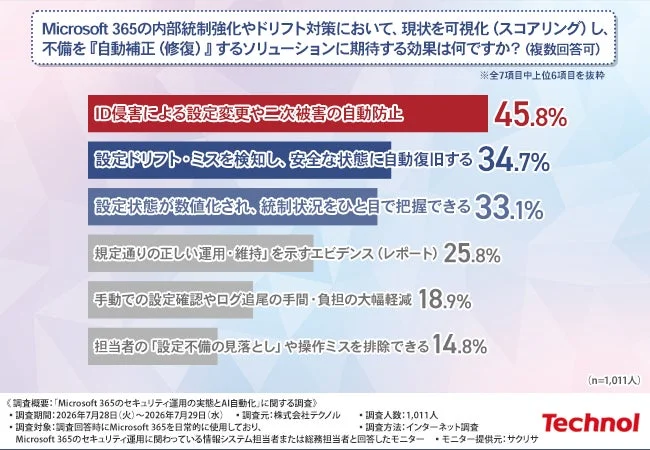
この結果から、インシデント発生時の実害を食い止める「自動的な対処」と、平時の管理・統制における「スコアリングによる可視化」が強く求められていることが分かります。
MSP向けセキュリティプラットフォーム「Overe」とは
株式会社テクノルが販売する「Overe」(https://www.overe.io/)は、このようなMicrosoft 365運用の課題を解決するために開発された、MSP(マネージドサービスプロバイダー:顧客のITシステムの運用・管理を代行する事業者)向けの次世代セキュリティソリューションです。
何ができるサービスか
Overeは、手作業による煩雑な監査を排除し、AIと自動化によって「評価・強化・監視・対応」の保護サイクルを回すことで、運用負荷をかけずに顧客のクラウド環境を最新の脅威から守ります。
被害が起きる「前」の対策:
-
評価:Microsoft 365およびSaaS(ソフトウェアをインターネット経由で提供するサービス)環境のセキュリティ状況を即座に評価し、構成のギャップ、リスクの高いポリシー、テナントレベルの構成ミスを継続的に検出します。これにより、セキュリティリスクの所在を正確に把握し、優先的に対処すべき事項を特定できます。
-
Assess/Harden(強化):自動化された構成適用機能で、セキュリティのベースラインを強化します。手作業による複雑な操作なしに、クライアントの環境全体にベストプラクティスに基づいたポリシーを大規模に適用可能です。
-
Monitor(監視):AI駆動型モニタリングにより、異常なIDやSaaSの挙動を継続的に可視化し、新たな脅威や不審なアクティビティをリアルタイムで検知します。
被害が起きた「後」の対応:
- Respond(対応):脅威が発生した場合、迅速に対応します。ポリシーの調整からアカウントの封じ込めまで、対応アクションを自動化することで、業務の継続性を確保し、滞留時間を短縮します。
どんな課題を解決するか
Overeは、主に以下の課題を解決します。
-
手動運用の限界と担当者の負荷軽減:週に数時間費やしていた手動での設定確認やログ監査の作業工数を大幅に削減します。
-
設定ドリフトのリアルタイム検知と自動復旧:意図しない設定変更が発生しても即座に検知し、社内規定通りの安全な状態へ自動で戻すことが可能です。
-
ID侵害時の全容追跡と二次被害の防止:ID侵害が発生した場合でも、攻撃者による設定変更の全容を追跡し、情報漏洩やアクセス権限拡大といった二次被害を自動で防ぎます。
-
セキュリティ状態の可視化:Microsoft 365全体の設定状態をスコアリング(数値化)し、内部統制の遵守状況を一目で把握できます。
-
属人化の解消:高度な専門知識を要するセキュリティ運用を自動化することで、特定の担当者に依存する状況を解消します。
導入メリット・活用シーン
Overeを導入することで、情報システム担当者やDX推進担当者は以下のようなメリットを享受できます。
-
セキュリティレベルの維持・向上:常に最新の脅威に対応したセキュリティ対策を自動で適用し、設定ドリフトや設定ミスを未然に防ぎます。
-
運用負荷の大幅な軽減:手動作業が不要になり、担当者はより戦略的なIT投資や業務改善にリソースを集中できます。
-
迅速なインシデント対応:万が一のID侵害や設定変更時も、自動検知と自動復旧により迅速な対応が可能となり、被害の拡大を防ぎます。
-
内部統制の強化と証明:セキュリティ状態の可視化と自動補正機能により、社内規定やガバナンスの遵守状況を客観的に証明できます。
例えば、退職者のアカウント権限が残っていたケースや、フィッシング攻撃によって不正ログインを試みられたケースでも、Overeのリアルタイム監視と自動対応機能があれば、迅速に異常を検知し、被害を最小限に抑えることが期待できます。
対象企業規模・提供形態
OvereはMSP向けに提供されるプラットフォームであるため、MSPを通じて、あらゆる企業規模の顧客がこの高度なセキュリティソリューションを利用できます。MSPは複数の顧客環境を一元的に管理できるため、効率的かつ均一なセキュリティレベルの維持が可能です。
セキュリティや連携
Microsoft 365およびSaaS環境に特化した設計で、AI駆動型モニタリングと自動補正機能により、常に最新の脅威に対応します。Microsoft 365の標準機能だけでは対応しきれない複雑なセキュリティ要件にも対応し、内部統制の強化を支援します。
導入・問い合わせ方法
Overeの詳細情報や導入に関するお問い合わせは、以下の株式会社テクノルまでご連絡ください。
-
Overeの詳細はこちら:https://www.overe.io/
-
株式会社テクノル:https://www.technol.co.jp/
-
MRシリーズ:https://mrb-security.jp/
-
お問い合わせTEL:0178-38-6520(代)