企業が直面する具体的な脅威と影響
ランサムウェアの猛威
2026年8月のランサムウェア攻撃は、前月比で8%増加し、2025年8月と比較すると約2倍に達しています。この急増は、攻撃者がより活発化し、その手法が高度化していることを示唆しています。
最も被害を受けた業界は「ビジネスサービス」分野で、報告された被害全体の36%を占めました。ビジネスサービスは多くの企業のサプライチェーン(製品やサービスが顧客に届くまでの、原材料の調達から生産、流通、販売までの一連の流れ)の中核を担うため、この分野への攻撃は広範な組織に混乱を引き起こす可能性があります。
ランサムウェアグループの動向にも変化が見られ、「Qilin」が最も活動的なグループとなり、次いで「The Gentlemen」が続きました。「Orova」は初めてトップ3に浮上しており、脅威の勢力図が常に変動していることが分かります。
フィッシング攻撃の巧妙化
電子メールは依然として主要な攻撃経路であり、2026年8月には112通に1通(0.89%)がフィッシングメール(偽のメールやウェブサイトを使ってユーザーを騙し、IDやパスワード、クレジットカード情報などの機密情報を盗み出す詐欺行為)に該当しました。特に、フィッシングメールの72%には悪意あるリンクが含まれており、ユーザーが悪意のあるサイトへ誘導されるリスクが高い状況です。
「団体・非営利組織」や「建設・エンジニアリング」業界では、フィッシング率が他の業界に比べて高く、これらの業界は外部とのコミュニケーションや取引が多いため、正規の連絡と悪意ある連絡を見分けるのが困難になっていると推測されます。
生成AIがもたらす新たなデータ漏えいリスク
生成AIの利用は企業内で着実に増加しており、平均的な企業ユーザー1人当たりの月間プロンプト生成数(生成AIに対して指示を出すテキストや入力情報)は106件に達しています。一方で、企業から送信された生成AIプロンプトの43件に1件が機密データ漏えいのリスクを伴う内容であることが判明しました。
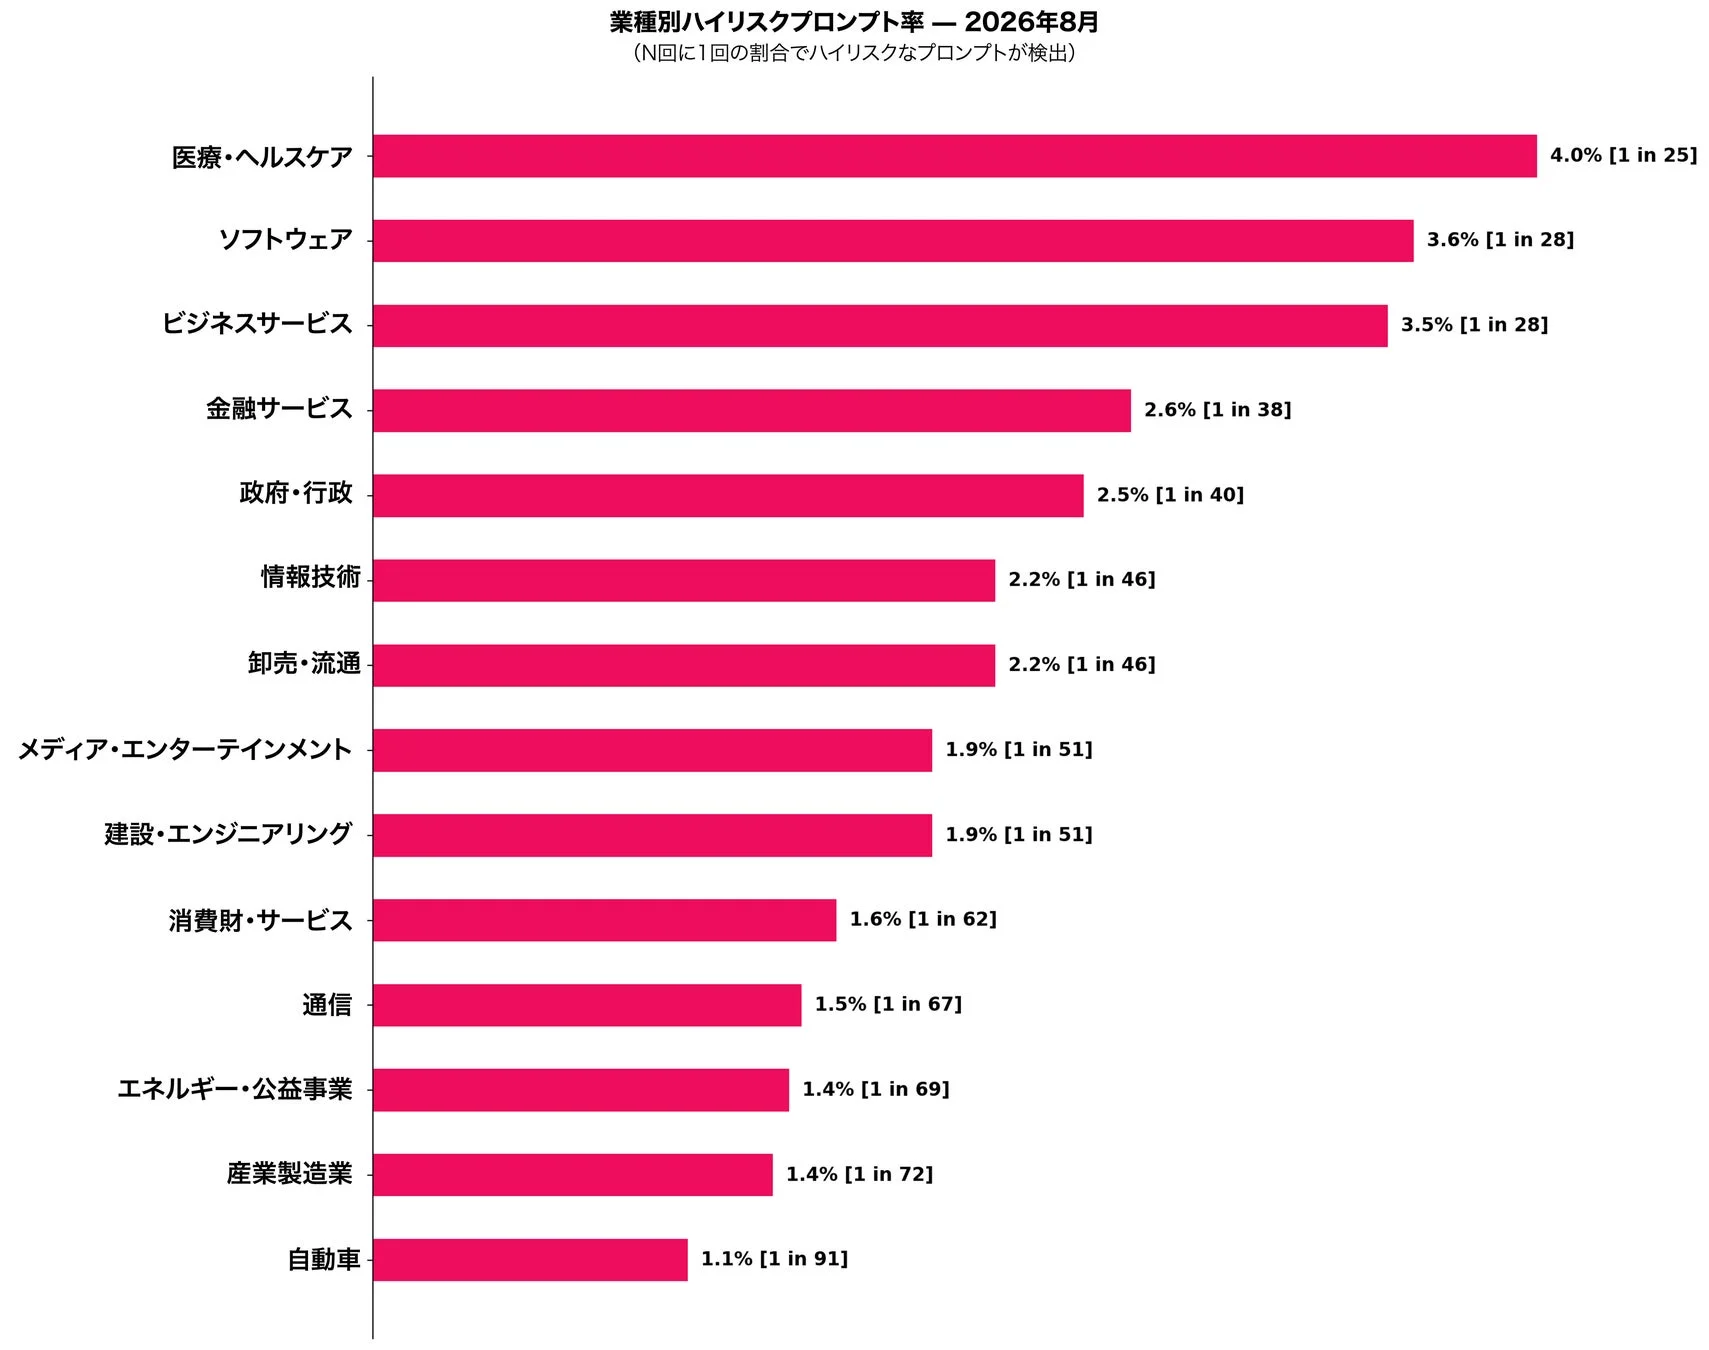
このリスクは、生成AIツールを定期的に利用する組織の86%に影響を及ぼす可能性があり、特に「ヘルスケア・医療」分野で高リスクプロンプトの割合が4.0%と最も高く、次いで「ソフトウェア」が3.6%、「ビジネスサービス」が3.5%となっています。
企業は、生成AIツールの利用状況だけでなく、共有されるデータの内容、送信先、そしてそのデータが適切に保護されているかといったガバナンス(組織の目的達成のために、公平で透明性の高いルールや体制を構築し、適切に運用すること)上の課題に直面しています。機密情報が意図せずAIツールに入力され、外部に漏えいするリスクが高まっているため、利用ガイドラインの策定と従業員への教育が急務です。
業界・地域別のサイバー攻撃動向
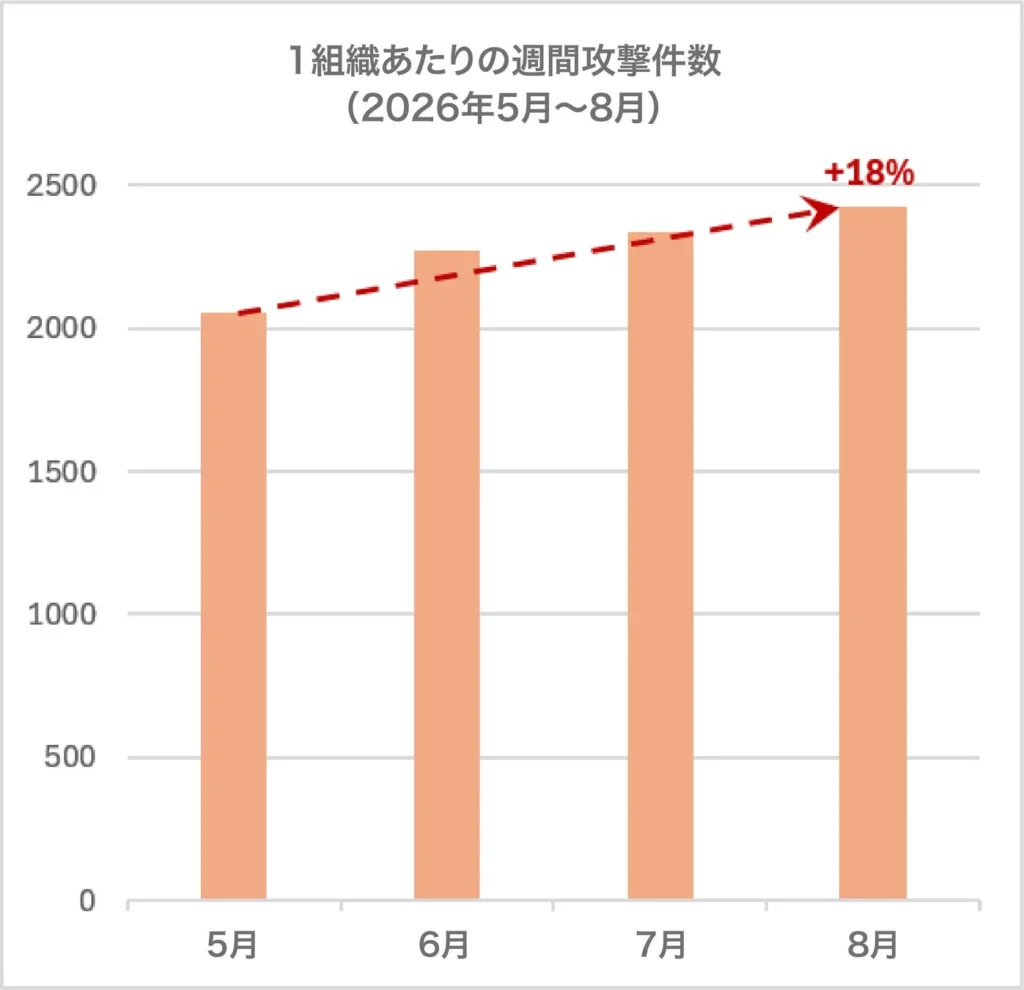
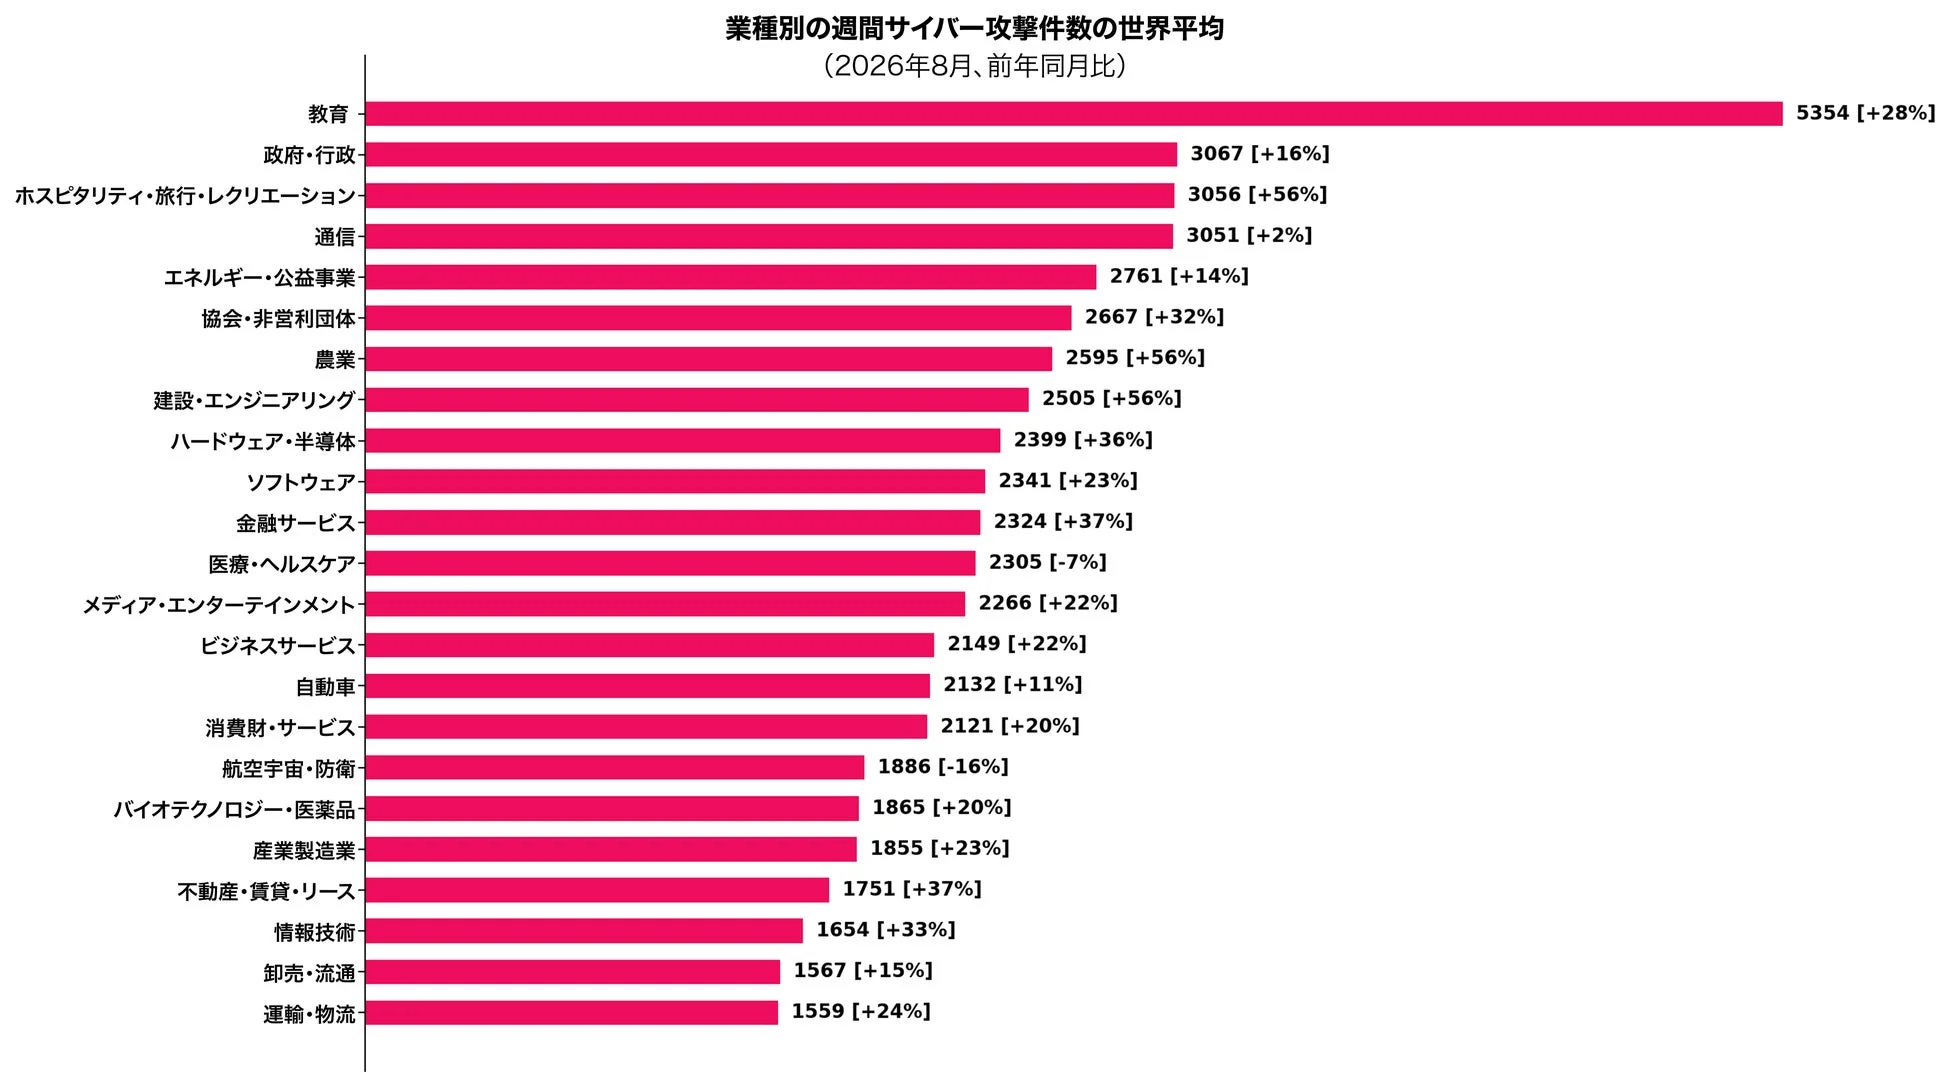
2026年8月も「教育・研究」分野が世界で最も多く標的とされ、1組織当たり週平均5,354件の攻撃を受けました。また、「ホスピタリティ・旅行・娯楽」分野では、前年比56%増と大幅な攻撃件数の増加が見られます。これらの業界は、ユーザー数が多く、アクセスポイントが複数存在し、価値の高いデータが流通する特性があるため、攻撃者にとって魅力的な標的となっています。
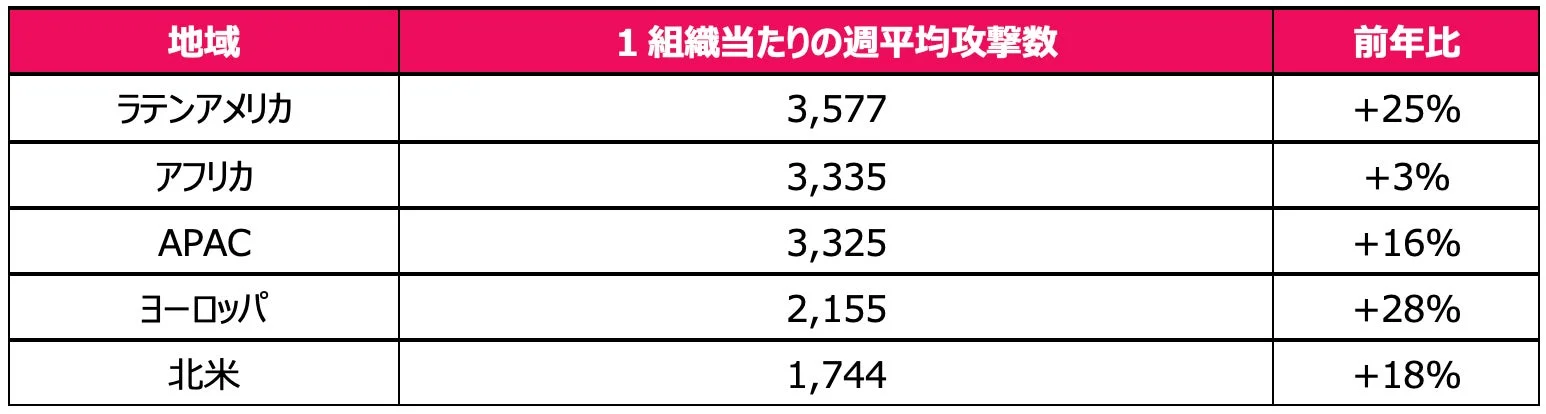
地域別では、ラテンアメリカが引き続き最も多くの攻撃を受けていますが、ヨーロッパが前年比28%増と最も高い伸び率を記録しました。これは、サイバー脅威が特定の地域に限定されるものではなく、デジタル経済が成熟した地域にも広がっていることを示しています。
DX推進担当者が今、取るべき対策:防止優先のセキュリティ戦略
これらの脅威動向から明らかになったのは、サイバーリスクが複数の分野で同時に拡大しているという事実です。今日の複雑なサイバー脅威に対抗するためには、断片化された防御策では不十分です。組織全体をカバーする統合されたセキュリティ対策が不可欠となります。
統合セキュリティの必要性
ネットワーク、クラウド環境、エンドポイント(ネットワークに接続されたPC、スマートフォン、サーバーなどの末端機器)、電子メール、そしてAIツールの利用状況のすべてにわたって、一貫した可視性と制御を確保する「防止優先のセキュリティ戦略」が求められます。これは、脅威が業務に支障をきたしたり、機密情報を漏えいさせたりする前に、それらを未然に阻止するという考え方です。
対策のポイント
-
可視性の確保: 組織内のあらゆるデジタル資産とデータフローを把握し、潜在的な脆弱性や異常な挙動を早期に発見できる体制を構築します。
-
制御の強化: アクセス管理、データ暗号化、そして生成AIプロンプトの監視など、機密情報へのアクセスや利用を厳格に制御する仕組みを導入します。
-
自動化の活用: 最新の脅威インテリジェンス(サイバー攻撃に関する情報や分析結果)に基づき、脅威の検知から対応までを自動化することで、セキュリティチームの負担を軽減し、迅速な対応を可能にします。
Check Point Software Technologies Ltd.(https://www.checkpoint.com/)のようなサイバーセキュリティの専門企業は、これらの課題に対応するための包括的なソリューションを提供しています。自社の環境に合わせた最適なセキュリティ戦略を検討し、専門家と連携して導入を進めることが、DXを安全に推進するための鍵となります。
まとめ:専門家との連携で強固なセキュリティ基盤を
サイバー脅威は日々進化し、その手法はより巧妙になっています。ランサムウェアの急増、フィッシング攻撃の常態化、そして生成AI利用に伴う新たなデータ漏えいリスクは、企業にとって看過できない課題です。情報システム担当者やDX推進担当者の皆様は、これらの脅威の現状を理解し、先を見越した「防止優先のセキュリティ戦略」を構築することが不可欠です。
最新の脅威動向や詳細な分析結果については、Check Point Research Blog(https://research.checkpoint.com/)でご確認いただけます。
自社のセキュリティ体制に不安がある場合や、具体的な対策を検討する際には、サイバーセキュリティの専門家への相談をおすすめします。専門知識と経験に基づいたアドバイスとソリューションによって、より強固で回復力のあるセキュリティ基盤を構築し、安心してビジネスを継続できるでしょう。