Linuxおよびオープンソースソフトウェア向けのサイバーセキュリティソリューションを世界で提供しているTuxCare(タックスケア)は、2026年10月23日、日本国内で登記された非営利団体を対象に、6か月間のセキュリティ保護を無償で提供する取り組みを発表した。対象団体は、Endless Lifecycle Support(ELS)のライセンスを最大2つまで受け取れる。内訳は、対応するLinuxオペレーティングシステム(OS)向けが1ライセンス、PHPサーバー環境向けが1ライセンスである。
背景にあるPHPの重大な脆弱性「PHP2Shell」
今回の取り組みは、最近公表されたPHPの脆弱性「PHP2Shell」(CVE-2026-109618およびCVE-2026-109619)への対応を支援するためのものだ。2026年10月21日に公表されたこれらの重大な脆弱性は、認証なしでのリモートコード実行につながる可能性がある。該当する環境を利用している組織には、影響の有無を確認し、適切な修正を速やかに適用することが推奨されている。
多くの非営利団体は既存のシステムを使い続けている一方で、速やかな移行に必要な予算や専門人材が不足している。同プログラムは、こうした団体がサポート対象のソフトウェアへの移行を計画している間、当面のセキュリティリスクを軽減できるよう支援することを目的としている。
TuxCareの最高収益責任者(CRO)Michael Canavan(マイケル・カナバン)氏は、非営利団体が日本各地の地域社会で重要な役割を担い、限られた資源の中で不可欠なサービスを提供していると説明する。そのうえで、サイバーセキュリティ上の脅威は組織の規模、予算、活動目的を選ばず、PHP2Shellのような重大な脆弱性が発見されると、古いシステムを利用する団体は直ちに対応するためのリソースを確保できず、深刻なリスクにさらされる可能性があると指摘した。社会にとって重要な活動を行う団体こそ信頼できるセキュリティ保護を利用できるべきだという考えのもと、Linux OSとPHPに対する6か月間の無償保護を通じて、日本の非営利団体が現在のインフラを安全に保ちながら、無理のない計画でシステムを更新できるよう支援したいとしている。また、費用や隠れた料金は一切なく、無償提供期間終了後に何らかの製品を購入する義務もないと述べている。

無償プログラムの内容と利用条件
対象となる非営利団体は、次のいずれか、または両方を申請できる。
- ELS for OS(1ライセンス):対応するサポート終了済みLinux OSのインストール環境1件に対し、6か月間のセキュリティメンテナンスを提供
- ELS for PHP(1ライセンス):対応するサポート終了済みPHPサーバー環境1件に対し、6か月間のセキュリティメンテナンスを提供。対応環境については、PHP2Shellの修正パッチも含まれる
TuxCareは、PHP 5.2までさかのぼる旧バージョンを含め、サポート対象のalt-PHP向けにPHP2Shellの修正パッチを提供している。パッチの提供状況や適用方法は、PHPのバージョン、パッケージ、OS、およびサポート対象の構成によって異なる。最新のパッチ提供状況と互換性については、TuxCareのPHP2ShellパッチFAQとTuxCare CVE Trackerで確認できる。
対象は国内で運用するシステムに限定
同プログラムの対象は、日本で登記された対象非営利団体が日本国内に設置・運用するシステムに限られる。6か月間の利用料はかからず、有料契約へ自動的に移行することもない。期間終了後に製品・サービスを購入または更新する義務も一切ない。さらに、6か月間の無償提供期間が終わった後も、それまでに適用したセキュリティパッチは引き続き利用できる。
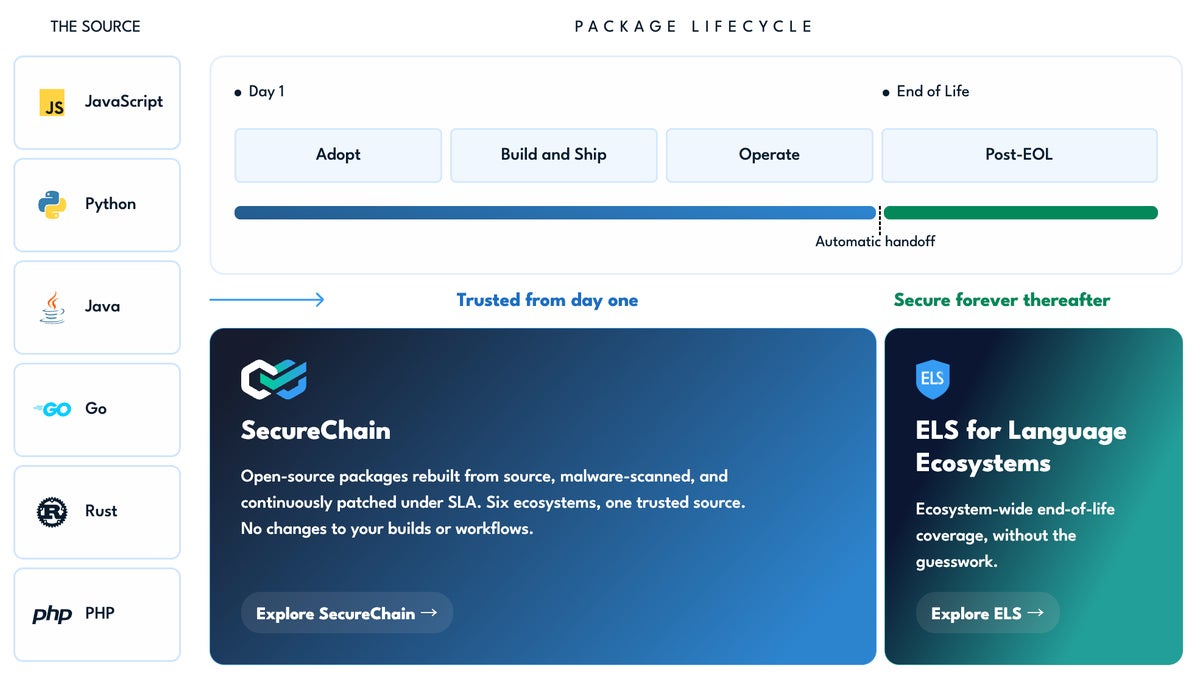
SecureChainとELSでオープンソース全体を保護
TuxCareは、2009年に設立されたCloudLinuxにルーツを持つ。15年以上にわたりLinuxとオープンソースのセキュリティ分野で培ってきた知見を基に、レガシーシステムの保守からソフトウェアサプライチェーンの保護まで、幅広いソリューションを展開している。SecureChainとEndless Lifecycle Support(ELS)が主に対象とするのは、次の5つの領域だ。
- オペレーティングシステム:CentOS、Ubuntu、Debianなど、サポートが終了したLinuxディストリビューションの対応バージョンにセキュリティメンテナンスを提供
- ランタイム:PHP、Python、OpenJDK、Node.js、Ruby、.NETなど、旧バージョンの対応ランタイムにセキュリティ修正を提供
- 言語エコシステム:Spring、Laravel、Next.js、React、Lodashなど、対応するフレームワークやライブラリの脆弱性に対処
- アプリケーション:Apache Tomcat、PostgreSQL、MySQL、MariaDB、OpenSearch、Apache Kafkaなどの対象バージョンに延長サポートを提供
- ソフトウェアサプライチェーンセキュリティ:SecureChainが、JavaScript/npm、Python/PyPI、Java/Maven、PHP/Packagist、Go Modules、Rust/crates.ioなどのエコシステムを対象に、検証済みでマルウェアスキャンを実施したオープンソースパッケージを提供(提供対象の製品・エコシステムは異なる)
同社によると、これらの機能を組み合わせることで、企業・団体は脆弱性を管理し、ソフトウェアの互換性を維持しながら、拙速で業務に影響を及ぼすシステム移行を回避しやすくなるという。
このほかTuxCareは、サーバーの再起動を必要とせずにLinuxカーネルへセキュリティパッチを適用できる「KernelCare Enterprise」と、オンプレミスやネットワーク接続が制限された環境を含め、KernelCare Enterpriseのパッチ配信・適用を一元管理するコンソール「ePortal」も提供している。なお、これらの企業向け製品は、今回のNPO向け無償ライセンスの対象には含まれない。
出典:TuxCare, Inc