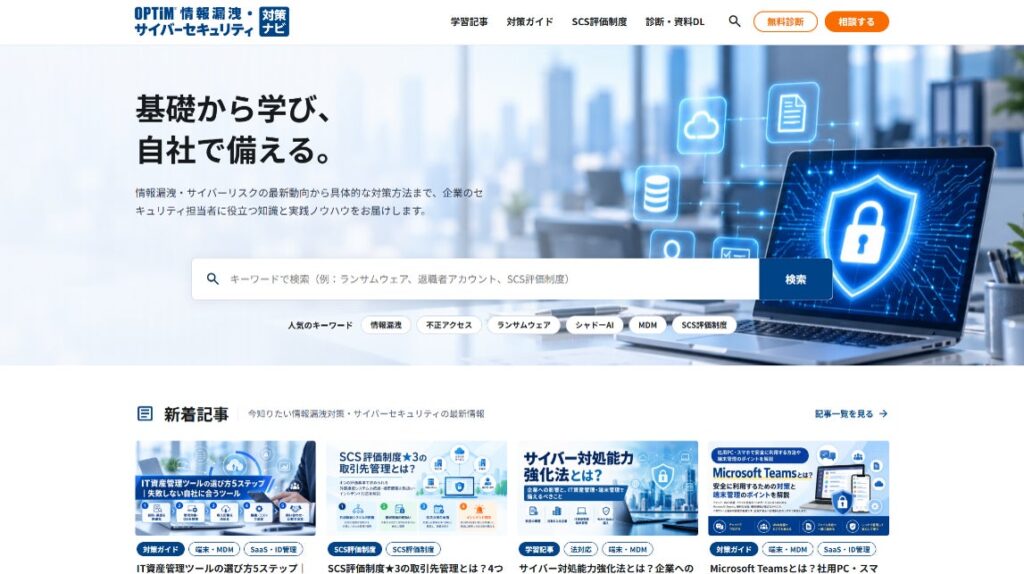
AI・IoT・ビッグデータプラットフォームを手がける株式会社オプティムは、2026年10月23日、情報漏洩とサイバーセキュリティ対策に特化した専門メディア「OPTiM 情報漏洩・サイバーセキュリティ対策ナビ」を開設しました。想定読者は企業の情報システム担当者とセキュリティ担当者です。サイバー脅威の基礎知識から対策製品の比較検討、導入後の運用まで、実務の流れに沿った情報を届けるとしています。
少人数の情シスが抱える「何から手を付けるか」という課題
クラウドサービスの利用が広がり、業務で使う端末の種類も増えたことで、企業が向き合う情報漏洩リスクは多様になりました。ランサムウェアによる業務停止、ソフトウェアの脆弱性を突いた不正アクセス、従業員の不注意や端末の紛失など、リスクの入り口はさまざまです。そのため対策も、ネットワーク、端末、ID、データといった複数の領域をまたいで考える必要があります。
一方で、情報システム部門が限られた人員で日々のIT運用とセキュリティ対策を兼ねている企業も少なくありません。対策技術はそれぞれ役割が異なり、自社にとってどれを優先すべきかを整理するのは簡単ではありません。今回のメディアは、こうした現場の迷いに応えることを狙っています。
開設の背景には、オプティム自身のセキュリティ支援の取り組みもあります。同社は「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」で★3・★4の取得を目指す企業を支援しており、独立行政法人情報処理推進機構(IPA)が実施する「サイバーセキュリティお助け隊サービス(新類型)」実証事業にも採択されています。さらに、「OPTiM Biz Premium」をはじめとするMDM・PC管理中心のIT運用支援サービスで得た知見も記事づくりに生かす方針です。
脅威の解説にとどまらず、「どのリスクにどの対策が効くか」に答える
このメディアの特徴は、脅威を紹介するだけで終わらない点にあります。「どのリスクに対して、どの対策が有効なのか」「導入した後に何を管理・点検すればよいのか」といった、担当者が実際に直面する疑問を出発点に、解説記事や対策の考え方を発信していくとしています。
予定されている主な掲載テーマ
- サイバー攻撃・情報漏洩の基礎知識:ランサムウェア、不正アクセス、脆弱性、フィッシング、内部不正、端末紛失などの脅威と、基本的な備え
- セキュリティ対策技術・製品の解説:MDM・UEM、EDR・MDR、UTM、ウイルス対策、DLP、ID管理・多要素認証、SaaS管理、バックアップなどの役割と選定のポイント
- 導入・運用に役立つ実務情報:IT資産の把握、端末・IDの管理、社内ルールの整備、従業員教育、継続的な点検の考え方
- 制度・ガイドラインの動向:SCS評価制度をはじめとする関連制度・ガイドラインの概要と、対応時のポイント
用語の補足として、EDRはPCやサーバーなど端末上の挙動を監視し、侵入された後の不審な動きを検知・対処する仕組みです。MDRは、その監視・分析・対応を専門事業者が代わりに担うサービスを指します。UTM(統合脅威管理)は、ファイアウォール、不正侵入防御、アンチウイルス、Webフィルタリングなど複数のセキュリティ機能を1台にまとめ、ネットワークの出入口で脅威を防ぐ機器です。似た略語が多い分野だけに、それぞれの役割の違いを整理して読めるコンテンツは、製品選定の段階で役立ちそうです。
SCS評価制度への対応も視野に、継続的に内容を拡充
今後については、SCS評価制度の動きや脅威の変化を踏まえながら、情報システム担当者やセキュリティ担当者の判断に役立つコンテンツを増やしていく考えです。取引先を含めたサプライチェーン全体でのセキュリティ水準が問われるなか、制度の概要と対応のポイントをまとめて確認できる場は、自社の対策状況を見直すきっかけにもなりそうです。
なお、オプティムが提供する「OPTiM Biz Premium」は、スマホ・PC管理(MDM)サービス「OPTiM Biz」を基盤に、同社のIT運用支援サービスを統合した「次世代情シスAXサービス」です。社内ITサポート、スマホ・PC管理、ID管理、SaaS管理といった情報システム部門の主要業務を効率化・自動化し、人・端末・クラウドサービスを一元管理することで、部門の負荷軽減を図ります。今回の専門メディアは、こうした運用支援の現場で積み上げてきたノウハウを、情報発信という形で企業に還元する取り組みといえます。
出典:株式会社オプティム